ESCRÍBENOS: contacto@techplanet.es

Tech Planet

  • HARDWARE
  • SOFTWARE
  • PERIFÉRICOS
  • FORMACIÓN
  • PRODUCTIVIDAD
  • NOTICIAS
  • PRESUPUESTOS PC
  • GUÍAS
  • RANKINGS
  • Inicio
  • Noticias
  • Un fallo crítico en un plugin de WordPress deja 3,25 millones de webs expuestas

Un fallo crítico en un plugin de WordPress deja 3,25 millones de webs expuestas

Ilustración isométrica de dispositivos conectados alrededor de un núcleo central con grietas y luz dorada. Imagen generada con IA.
jueves, 03 septiembre 2026 / Publicado en Noticias

Un fallo crítico en un plugin de WordPress deja 3,25 millones de webs expuestas

Un fallo de seguridad en el plugin de WordPress All-in-One WP Migration and Backup permite a un atacante sin credenciales ejecutar código remoto y tomar el control completo de un sitio. Según recoge BleepingComputer, la vulnerabilidad afecta a un plugin usado para hacer copias de seguridad, exportar, importar y mover sitios enteros entre servidores, con sus bases de datos, medios, temas y otros plugins incluidos.


Una inyección SQL de segundo orden que se activa al restaurar

El fallo está registrado como CVE-2026-19949 y ha recibido una puntuación de severidad alta. Lo descubrió el investigador de seguridad Jack Taylor, que lo reportó a mediados de agosto a través de Wordfence, la rama de ciberseguridad de Defiant. Wordfence explica que se trata de una inyección SQL de segundo orden que afecta a todas las versiones del plugin hasta la 7.109, y que el problema consiste en un análisis incorrecto de barras invertidas y comillas escapadas mientras el plugin reescribe el contenido de la base de datos durante la restauración de un archivo.

El mecanismo del ataque tiene varios pasos. Un atacante sin autenticación puede plantar datos manipulados a través de los trackbacks de WordPress, una función que se ejecuta cuando un administrador exporta e importa el sitio, dos operaciones habituales del propio plugin. El SQL inyectado puede exponer la clave secreta de importación del plugin, ai1wm_secret_key, a través de un comentario público. Con esa clave, el atacante puede importar un archivo «.wpress» malicioso que contiene código ejecutable. Wordfence señala que la ejecución de código a ese nivel de privilegio puede desembocar en el control total del sitio afectado.


Solo el 35% de los usuarios ha actualizado ya el plugin

Según las estadísticas de WordPress.org, All-in-One WP Migration and Backup supera los cinco millones de instalaciones activas. Desde que el fabricante corrigió el fallo, solo aproximadamente el 35% de los usuarios ha actualizado a la última versión, lo que deja unos 3,25 millones de sitios funcionando todavía con una versión vulnerable del plugin.

El propio equipo de Wordfence subraya que la carga maliciosa que dispara el exploit permanece latente hasta que el administrador restaura un archivo de copia de seguridad, una acción que hace que el procesamiento de los límites de las cadenas SQL ejecute los datos almacenados como si fueran código SQL. Aunque este requisito reduce el riesgo de una explotación inmediata, la propia naturaleza del plugin hace probable que ese momento llegue tarde o temprano: «Since backup and restore is the core purpose of this plugin, this is a routine action, but the injected SQL will not execute until it takes place», indica Wordfence.


Qué hacer si usas este plugin en tu WordPress

Los investigadores explican que una versión vulnerable del plugin que esté desactivada supone menos riesgo, pero que sigue siendo explotable si se activa aunque sea temporalmente para hacer una copia o una migración. Eso significa que ni siquiera dejar el plugin instalado sin usar es una protección completa: basta con activarlo una vez para restaurar un backup y quedar expuesto si no se ha actualizado antes.

Para quien administra un sitio con WordPress, la recomendación práctica es sencilla y no admite demora: si tienes instalado All-in-One WP Migration and Backup, comprueba la versión antes de hacer cualquier exportación, importación o restauración, porque es precisamente en esa operación rutinaria donde se dispara el ataque. Si el plugin está desactivado y no piensas usarlo pronto, puede esperar, pero en el momento en que vayas a activarlo para mover o recuperar un sitio, la actualización tiene que estar hecha primero, no después.


El fabricante corrigió el fallo en apenas cinco días

Wordfence notificó la vulnerabilidad a ServMask, la empresa detrás del plugin, el 15 de agosto, después de validar el hallazgo de Taylor. El 20 de agosto, ServMask solucionó CVE-2026-19949 en la versión 7.110 del plugin, apenas cinco días después del aviso. La rapidez de la respuesta contrasta con la lentitud de la adopción por parte de los usuarios: la corrección lleva semanas disponible y aun así casi dos tercios del parque de instalaciones sigue sin aplicarla, lo que mantiene abierta una vía de ataque que no depende de ninguna credencial robada ni de ningún error humano más allá de no actualizar un plugin.


Escrito por Eloy Andrade
También podría interesarte

Ilustración oficial de PHYSINT: un hombre de espaldas, con gabardina clara y cuello alto, apoyado en una columna sobre un fondo pintado en tonos verdosos.
Sony intentó cancelar PHYSINT en junio antes de que Kojima fichara por Xbox
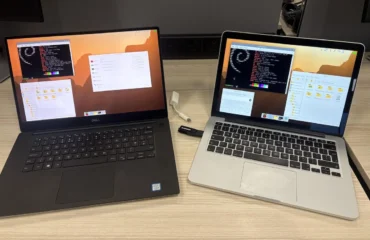
Un portátil Dell XPS y un MacBook Pro sobre una mesa de madera, los dos con el escritorio de Raspberry Pi y una memoria USB conectada al MacBook
Raspberry Pi Desktop vuelve a PC y Mac Intel, ahora sobre Debian Trixie de 64 bits
Ilustración oficial de League of Legends con una campeona de melena blanca y armadura oscura entre plumas negras y destellos rojos
Riot aplaza el chat de voz de equipo de League of Legends y ya no llegará en la 26.20

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

BUSCAR

POSTS RECIENTES

  • Captura oficial de la biblioteca de Xodus Nexus con datos de ejemplo: barra lateral a la izquierda y cuadrícula de carátulas de juegos de PC instalados

    Xodus Nexus, un lanzador no oficial para jugar en Linux a los juegos de PC de Game Pass

    Xodus Nexus, lanzador independiente y no oficia...
  • Monitor de un ordenador de sobremesa con un candado y un certificado digital cruzados por una señal roja de bloqueo. Imagen generada con IA.

    Firefox bloquea en menos de tres horas ocho certificados comprometidos de eMudhra

    Firefox bloqueó con OneCRL en menos de tres hor...
  • Ratón Sabre v3 Pro PureVector negro sobre un octógono amarillo luminoso, con los logotipos de Corsair y PureVector y un rótulo sobre la sensibilidad

    Corsair lanza los Sabre v3 Pro PureVector: ratones que ajustan los DPI a cada dirección

    Los Sabre v3 Pro PureVector ajustan la sensibil...
  • Ilustración oficial de la actualización Edgerunners 2 de Cyberpunk 2077: dos personajes armados, espalda con espalda sobre un coche destrozado en Night City

    Cyberpunk 2077 recibe el 22 de octubre la actualización gratuita Edgerunners 2 (2.5)

    Cyberpunk 2077 recibe el jueves 22 de octubre l...
  • Cinco paneles verticales con celdas hexagonales, uno junto a otro sobre una superficie clara y un fondo gris azulado, cada uno de un material distinto: madera clara, cristal azulado, metal cepillado, resina verde translúcida y piedra gris; muchas celdas guardan una luz cálida. Imagen generada con IA.

    Sistemas de archivos comparados: NTFS, ext4, APFS, Btrfs y ZFS

    Qué ofrecen NTFS, ext4, APFS, Btrfs y ZFS: diar...

ARCHIVO

  • octubre 2026
  • septiembre 2026
  • agosto 2026
  • julio 2026
  • junio 2026
  • mayo 2026
  • abril 2026
  • marzo 2026
  • febrero 2026
  • enero 2026
  • diciembre 2025
  • noviembre 2025
  • octubre 2025
  • septiembre 2025

CATEGORÍAS

  • Consolas
  • Formación
  • Gaming
  • Guías
  • Hardware
  • Noticias
  • Periféricos
  • Presupuestos PC
  • Productividad
  • Rankings
  • Redes
  • Seguridad
  • Sistemas operativos
  • Software
  • Tablets
  • Tecnología
  • Todas las noticias

Tech Planet es tu punto de encuentro para estar al día en informática y hardware. Publicamos comparativas, configuraciones de PC, consejos de software y guías prácticas para que saques el máximo partido a tus equipos. Con un estilo claro y accesible, acercamos la tecnología a usuarios de todos los niveles.

Únete a la newsletter de Tech Planet

Cada domingo enviamos un resumen con los mejores artículos de la semana.

¡No hacemos spam! Lee nuestra política de privacidad para obtener más información.

Revisa tu bandeja de entrada o la carpeta de spam para confirmar tu suscripción.

contacto@techplanet.es

CATEGORÍAS

  • HARDWARE
  • SOFTWARE
  • PERIFÉRICOS
  • FORMACIÓN
  • PRODUCTIVIDAD
  • NOTICIAS
  • PRESUPUESTOS PC
  • GUÍAS
  • RANKINGS

SOCIAL MEDIA

TEXTOS LEGALES

  • AVISO LEGAL
  • POLÍTICA DE PRIVACIDAD
  • POLÍTICA DE COOKIES

Powered by Trígono Comunicación | © 2026  Tech Planet | En calidad de Afiliado de Amazon, Tech Planet obtiene ingresos por las compras adscritas que cumplen los requisitos aplicables.

SUBIR
Gestionar consentimiento
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos. El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.
  • Administrar opciones
  • Gestionar los servicios
  • Gestionar {vendor_count} proveedores
  • Leer más sobre estos propósitos
Ver preferencias
  • {title}
  • {title}
  • {title}