ESCRÍBENOS: contacto@techplanet.es

Tech Planet

  • HARDWARE
  • SOFTWARE
  • PERIFÉRICOS
  • FORMACIÓN
  • PRODUCTIVIDAD
  • NOTICIAS
  • PRESUPUESTOS PC
  • GUÍAS
  • RANKINGS
  • Inicio
  • Noticias
  • BigBear roba 5.137 credenciales y burla el MFA en 258 organizaciones con Microsoft 365

BigBear roba 5.137 credenciales y burla el MFA en 258 organizaciones con Microsoft 365

Escudo con candado y silueta de oso sobre ventanas de Microsoft 365 en azul y beige. Imagen generada con IA.
martes, 08 septiembre 2026 / Publicado en Noticias

BigBear roba 5.137 credenciales y burla el MFA en 258 organizaciones con Microsoft 365

Un marco de phishing-as-a-service llamado BigBear 2.0 ha conseguido saltarse la autenticación multifactor (MFA) en 258 organizaciones y robar más de 5.000 credenciales de Microsoft 365. Investigadores de la empresa de ciberseguridad CloudSEK lograron acceso de administrador al propio panel de control del servicio, según recoge BleepingComputer, y desde dentro pudieron reconstruir cómo funcionaba y a quién había afectado.

Desde el panel, los investigadores comprobaron que el servicio gestionaba 42 nodos VPS, todos ellos configurados para atacar específicamente a Microsoft 365, el ecosistema de productividad e identidad en la nube de Microsoft que integra Exchange Online, Teams, SharePoint, OneDrive y la autenticación de Entra ID. Comprometer una sesión autenticada de Microsoft 365 puede exponer correo y archivos, y potencialmente dar acceso a otras aplicaciones conectadas mediante inicio de sesión único.


Cómo consigue saltarse el segundo factor

Según los investigadores, la campaña usa un marco de tipo adversario-en-el-medio basado en Evilginx2 para interceptar contraseñas y cookies de sesión ya autenticadas, lo que permite a los atacantes secuestrar cuentas después de que la víctima haya completado el proceso de MFA. BigBear emplea una configuración llamada «offy» que levanta un proxy entre la víctima y la infraestructura legítima de autenticación de Microsoft: captura credenciales, incluido el segundo factor, y cookies de sesión, y las reproduce a través de una API para secuestrar la sesión de la víctima.

Para reducir la sospecha, la plataforma usa proxies residenciales geolocalizados para 69 países, haciendo coincidir la ubicación de la víctima con una IP residencial del mismo lugar, de modo que los servidores de autenticación de Microsoft no marquen la actividad como sospechosa. Además, BigBear incorpora JavaScript personalizado que interfiere con la autenticación FIDO2/WebAuthn, desactivando la funcionalidad del navegador que la soporta para forzar a las víctimas hacia métodos de autenticación más débiles.
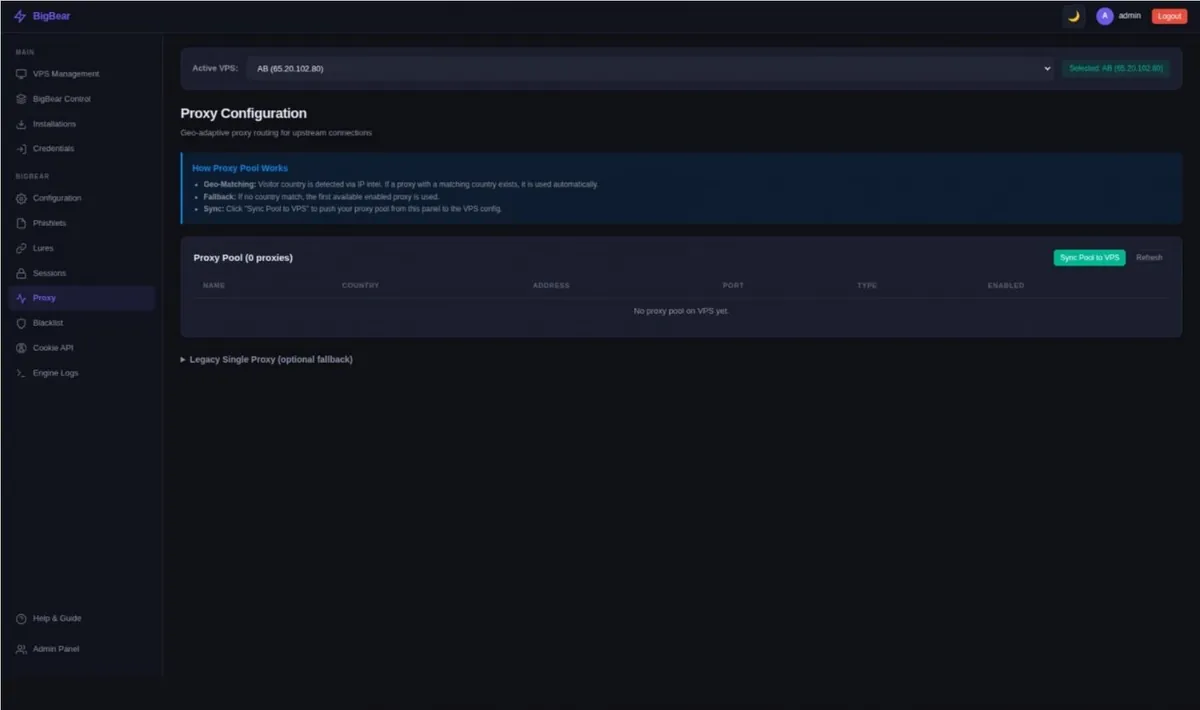
Pantalla de configuración de proxies del panel de BigBear, con el menú lateral y la lista de proxies vacía
Imagen: CloudSEK

Los números que dejó el propio panel

CloudSEK detalla en su informe, compartido con el medio de origen, la magnitud exacta de lo capturado: «El panel ha exfiltrado 5.137 registros de credenciales -incluyendo 474 autenticaciones completas con bypass de MFA, 1.032 contraseñas en texto plano y 4.148 cookies de sesión- afectando a 3.331 direcciones IP de víctimas únicas en más de 40 países, con la operación todavía activa en el momento de escribir esto». Los investigadores añaden que «el panel multiusuario de PhaaS está alquilado a al menos cinco operadores afiliados identificados a través de bots de exfiltración de Telegram en directo, cada uno recibiendo las credenciales robadas en tiempo real».
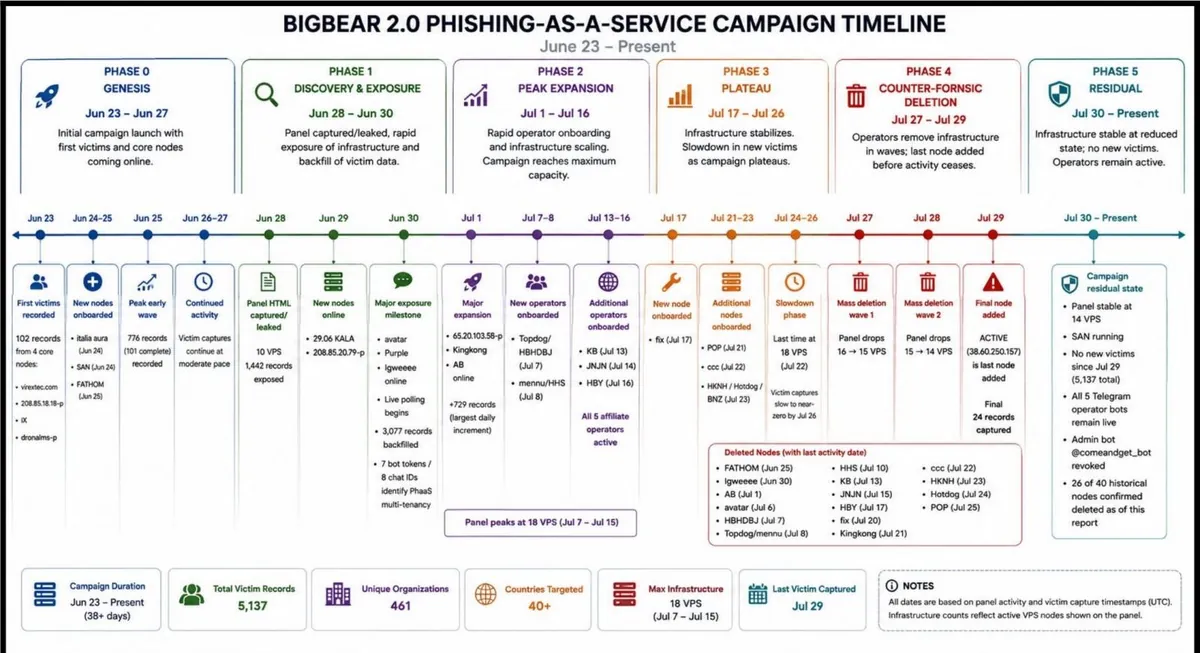
Cronología de la campaña de BigBear 2.0 elaborada por CloudSEK, del 23 de junio en adelante, con sus seis fases
Imagen: CloudSEK

Aunque en el conjunto de datos de objetivos más amplio aparecían 461 organizaciones, CloudSEK aclaró que 258 organizaciones distintas tuvieron al menos un compromiso completado con bypass de MFA, que es la cifra que define el alcance real del ataque conseguido, y no solo el de intento.


El panel de administración sigue en línea

CloudSEK afirma haber notificado a las fuerzas del orden y a varias de las organizaciones afectadas, e incluyó las credenciales comprometidas en sus informes de divulgación responsable. Según el propio informe, el panel de administración de BigBear seguía en línea en el momento de escribirlo, mientras que la infraestructura de phishing llevaba casi tres semanas fuera de servicio.


Qué debe hacer una organización que haya podido estar expuesta

BleepingComputer recoge una serie de pasos concretos para quien crea haber estado en el radar de esta campaña, y son los que marcan la diferencia entre quedarse expuesto o no: restablecer las contraseñas comprometidas, revocar las sesiones activas, refrescar los tokens y forzar una nueva autenticación en las cuentas con privilegios elevados. A esto se suma una recomendación de fondo, no solo para reaccionar sino para no volver a caer en el mismo esquema: reforzar la autenticación FIDO2/WebAuthn resistente al phishing y usar políticas de acceso condicional que exijan dispositivos gestionados en lugar de fiarse de señales de geolocalización, precisamente el mecanismo que BigBear explota para pasar desapercibido. Para un usuario particular con cuenta de Microsoft 365, la lección práctica es la misma que para una empresa: un segundo factor por SMS o app de códigos ya no basta si el atacante puede robar la cookie de sesión después de que se haya introducido; solo los métodos basados en FIDO2/WebAuthn, que verifican el dominio real al que se conecta el usuario, resisten este tipo de proxy intermedio.


Escrito por Eloy Andrade
También podría interesarte

Dos unidades del mini PC GMKtec EVO-X5 Pro, una en vertical y otra en horizontal, con sus puertos frontales y traseros
GMKtec lanza el EVO-X5 Pro, un mini PC con Ryzen AI Max+ PRO 495 y 192 GB de memoria
Bloques de memoria translúcidos ámbar y azul entremezclados ante bastidores de servidores en penumbra. Imagen generada con IA.
Un fallo de caché de Cloudflare mezcló datos de distintos clientes en el modelo GLM-5.3
Tableta en una mesa de cocina unida por líneas de luz a un café, unas llaves, unas zapatillas y una libreta. Imagen generada con IA.
Meta lanza Muse Wonder y Muse Wonder Full, sus modelos de IA más capaces para agentes

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

BUSCAR

POSTS RECIENTES

  • Gafas XREAL AURA con lentes oscuras unidas por cable a su unidad de cálculo, sobre fondo blanco

    XREAL AURA, las primeras gafas con cable de Android XR, ya están a la venta

    XREAL AURA, las primeras gafas XR con cable de ...
  • Barra de búsqueda en pixel art con el borde rojo incandescente, una lupa y una flecha en zigzag

    Más de 300 extensiones de navegador con 13,4 millones de usuarios secuestran las búsquedas

    Socket reúne 319 extensiones de navegador, con ...
  • Logotipo de Edge flotando sobre un lago azul, con su reflejo en el agua y colinas de hierba seca al fondo

    Edge abre un 15 % más rápido en Windows 11 con el inicio acelerado de aplicaciones

    Edge 150 arranca un 15 % más rápido en Windows ...
  • Dos engranajes metálicos nuevos de distinto tamaño, uno grande de latón y otro pequeño de acero pulido, de pie y encajados sobre una mesa de madera junto a una ventana, con un fondo desenfocado azul petróleo. Imagen generada con IA.

    Cómo funcionan Wine y Proton para ejecutar programas de Windows en Linux

    Qué hacen Wine y Proton, por qué no son una máq...
  • Un candado de acero mate abierto y sin marcas sobre una superficie lisa de color azul petróleo, con una llave plateada sencilla al lado y una luz lateral suave que proyecta sombras largas. Imagen generada con IA.

    Qué hacer si tus datos aparecen en una filtración

    Cómo saber si tus datos están en una filtración...

ARCHIVO

  • octubre 2026
  • septiembre 2026
  • agosto 2026
  • julio 2026
  • junio 2026
  • mayo 2026
  • abril 2026
  • marzo 2026
  • febrero 2026
  • enero 2026
  • diciembre 2025
  • noviembre 2025
  • octubre 2025
  • septiembre 2025

CATEGORÍAS

  • Consolas
  • Formación
  • Gaming
  • Guías
  • Hardware
  • Noticias
  • Periféricos
  • Presupuestos PC
  • Productividad
  • Rankings
  • Redes
  • Seguridad
  • Sistemas operativos
  • Software
  • Tablets
  • Tecnología
  • Todas las noticias

Tech Planet es tu punto de encuentro para estar al día en informática y hardware. Publicamos comparativas, configuraciones de PC, consejos de software y guías prácticas para que saques el máximo partido a tus equipos. Con un estilo claro y accesible, acercamos la tecnología a usuarios de todos los niveles.

Únete a la newsletter de Tech Planet

Cada domingo enviamos un resumen con los mejores artículos de la semana.

¡No hacemos spam! Lee nuestra política de privacidad para obtener más información.

Revisa tu bandeja de entrada o la carpeta de spam para confirmar tu suscripción.

contacto@techplanet.es

CATEGORÍAS

  • HARDWARE
  • SOFTWARE
  • PERIFÉRICOS
  • FORMACIÓN
  • PRODUCTIVIDAD
  • NOTICIAS
  • PRESUPUESTOS PC
  • GUÍAS
  • RANKINGS

SOCIAL MEDIA

TEXTOS LEGALES

  • AVISO LEGAL
  • POLÍTICA DE PRIVACIDAD
  • POLÍTICA DE COOKIES

Powered by Trígono Comunicación | © 2026  Tech Planet | En calidad de Afiliado de Amazon, Tech Planet obtiene ingresos por las compras adscritas que cumplen los requisitos aplicables.

SUBIR
Gestionar consentimiento
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos. El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.
  • Administrar opciones
  • Gestionar los servicios
  • Gestionar {vendor_count} proveedores
  • Leer más sobre estos propósitos
Ver preferencias
  • {title}
  • {title}
  • {title}