Un aviso del navegador, un correo de una web en la que te registraste hace años o una búsqueda hecha por curiosidad: así se suele descubrir que tus datos han acabado en una filtración. Lo que importa no es el susto, sino el orden en que reaccionas, porque no es lo mismo que se haya filtrado tu correo que tu contraseña o los datos de tu tarjeta. Have I Been Pwned resume en una línea para qué sirve su buscador: comprobar si tu dirección de correo ha quedado expuesta en una filtración de datos.
Repasamos cómo comprobarlo, qué riesgo tiene cada tipo de dato, qué pasos dar y en qué orden, qué tiene que hacer la empresa que ha perdido tus datos y cuándo toca denunciar, con la documentación de Have I Been Pwned, Mozilla, Google, Apple, la AEPD y el INCIBE, consultada el 16 de octubre de 2026.
Cómo saber si tus datos están en una filtración
Have I Been Pwned define una filtración como un incidente en el que los datos quedan expuestos sin querer en un sistema vulnerable, normalmente por falta de controles de acceso o por fallos de seguridad del software. Su buscador reúne esas filtraciones para que cada persona pueda ver dónde han quedado expuestos sus datos personales: escribes tu dirección de correo y te dice en cuáles aparece.
Además de las filtraciones, el servicio muestra otra cosa: los casos en los que tu correo ha aparecido en webs para compartir texto o en volcados públicos de datos. Sus preguntas frecuentes lo llaman «paste», información pegada en una web pública pensada para compartir contenido, como Pastebin, y explican que los atacantes la prefieren porque permite compartir de forma anónima y que a menudo es el primer sitio donde asoma una filtración. Que tu correo salga en una no significa por sí solo que venga de una filtración: el servicio pide revisarla, decidir si tu cuenta está comprometida y actuar, por ejemplo cambiando la contraseña.
Hay dos detalles más que conviene saber. El primero, que un resultado limpio no es un certificado: el propio servicio advierte de que, aunque tu correo no aparezca, puede haberse visto comprometido en otra filtración. El segundo, que tiene un servicio aparte, Pwned Passwords, para comprobar si una contraseña concreta ha salido en alguna filtración, y su consejo es tajante: una contraseña que aparezca ahí no se debe volver a usar. También puedes apuntarte para recibir un aviso si tu correo sale en filtraciones futuras; los avisos solo llegan a la dirección vigilada, así que no se puede vigilar la de otra persona, y siempre salen de noreply@haveibeenpwned.com.
Mozilla Monitor hace un trabajo parecido: busca en todas las filtraciones conocidas con solo tu dirección de correo, te guía por los pasos para resolver cada una y sigue vigilando para avisarte si apareces en una nueva. Mozilla asegura que la vigilancia de filtraciones es siempre gratuita y, en su página de cómo funciona, que cualquier suscriptor puede vigilar cinco direcciones de correo sin pagar. Eso sí, no lo arregla por ti: resolver una filtración suele exigir pasos manuales, como cambiar contraseñas, y eso te toca a ti.
Si guardas tus contraseñas en Google o en el Mac, ya tienes un vigilante en casa. La Revisión de contraseñas de Google comprueba si las contraseñas de tu cuenta se han visto expuestas, si son débiles o si se usan en varias cuentas. En Chrome está dentro del Gestor de contraseñas de Google, en el apartado Revisión; desde otro navegador, se entra en passwords.google.com y se elige Comprobar contraseñas. Google también avisa por su cuenta: si detecta que alguna de tus contraseñas guardadas está expuesta en internet, te lo notifica, y sigue comprobándolas aunque desactives esas alertas.
En el Mac, la app Contraseñas identifica sola las que son poco seguras, por ejemplo las fáciles de adivinar o las que has usado varias veces, y puede supervisarlas de forma segura para avisarte si aparecen en filtraciones de datos conocidas. La lista está en la barra lateral, en Seguridad, y la detección se activa o se desactiva en Contraseñas > Ajustes, con la casilla «Detectar contraseñas filtradas». Desde cada aviso, Apple indica pulsar «Cambiar contraseña» y hacer el cambio en la web o la app. Si el aviso es de una web que ya no existe, puedes borrar esa cuenta del Mac y del llavero de iCloud.
Qué datos salen y qué riesgo tiene cada uno
No todas las filtraciones exponen lo mismo. La página de Mozilla Monitor lo explica sin rodeos: depende de a qué hayan podido acceder los atacantes. Muchas exponen direcciones de correo y contraseñas; otras, datos más delicados, como números de tarjeta, números PIN o números de la seguridad social. Contraseñas, datos de contacto, información financiera y otros datos personales pueden quedar a la vista y ponerte en riesgo de que suplanten tu identidad.
El correo, por sí solo, no abre ninguna puerta: Have I Been Pwned recuerda que una dirección de correo no basta para entrar en las cuentas de nadie. Su problema es otro. Los datos personales que circulan después de una filtración, como nombres, direcciones, teléfonos o fechas de nacimiento, se usan para enviar spam dirigido, y un mensaje que sabe cómo te llamas y dónde tienes cuenta resulta mucho más creíble. Con el teléfono pasa lo mismo, solo que el engaño llega por SMS o por llamada.
La contraseña es lo más urgente, sobre todo si la repites, porque abre la cuenta filtrada y todas las que comparten esa misma clave. Los datos de pago pueden acabar en cargos que no has hecho, y un número de identificación es la materia prima de la suplantación de identidad. Incluso una filtración sin contraseñas importa: Have I Been Pwned subraya que esos datos siguen afectando a tu privacidad, porque nadie espera razonablemente que se publiquen. Y si la filtración viene de un programa malicioso, el riesgo cambia: lo que puede estar comprometido es tu propio equipo.
Los pasos, por orden
- Cambia la contraseña de la cuenta filtrada. Google lo deja claro: las combinaciones de usuario y contraseña vulneradas no son seguras porque se han publicado en internet, y conviene cambiarlas lo antes posible.
- Cámbiala también donde la repitieras. Mozilla recuerda que los atacantes cuentan con que la gente reutiliza contraseñas, y Google insiste en usar una única para cada cuenta. Si de paso quieres ordenar tus claves en otro sitio, aquí explicamos cómo migrar entre gestores de contraseñas sin perder registros.
- Añade un segundo factor o pásate a las llaves de acceso. Apple señala que, si la web o la app permite una llave de acceso, puedes aprovechar su seguridad y su comodidad, y Google tiene su propia guía para iniciar sesión con una llave de acceso en lugar de una contraseña. Las tienes explicadas en qué son las passkeys y cómo sustituyen a las contraseñas.
- Revisa las sesiones abiertas y los datos de recuperación. Mira qué dispositivos tienen acceso a la cuenta, cierra los que no reconozcas y comprueba que el correo y el teléfono de recuperación siguen siendo tuyos. La ayuda de Google dedica guías a ver los dispositivos con acceso a la cuenta y a evitar perder el acceso, y recomienda hacer una Revisión de Seguridad.
- Si había datos de pago, llama a tu banco. Avísale cuanto antes de que tu tarjeta ha podido quedar expuesta. Mozilla lo cuenta entre los motivos para resolver una filtración: evitar que alguien entre en tus cuentas, te cause un daño económico o suplante tu identidad.
Lo esencial, por tipo de dato:
| Dato filtrado | Riesgo | Qué hacer |
|---|---|---|
| Correo | Spam y engaños dirigidos | Entra tú, sin enlaces |
| Contraseña | Acceso a tus cuentas | Cámbiala en todas |
| Teléfono | SMS y llamadas falsas | No respondas ni pulses |
| Datos de pago | Daño económico | Avisa al banco |
| N.º de identidad | Suplantación | Denuncia si la usan |
El engaño que llega después
Una filtración casi nunca termina el día que se publica. Lo habitual es que vengan después los correos y los SMS que se aprovechan de ella: un aviso de que tu cuenta está en peligro, una factura pendiente o una supuesta verificación, con un enlace a una web que imita a la de verdad. Es la suplantación de identidad, el phishing, y funciona mejor cuanto más sabe de ti el que la envía.
La regla para defenderse es sencilla: ningún aviso se atiende desde el propio mensaje. Google lo aplica a sus propias alertas: si recibes una notificación sobre una contraseña no segura, te pide ir directamente a Revisión de contraseñas para asegurarte de que es auténtica, en lugar de fiarte del mensaje. Lo mismo vale para el banco, la tienda o la red social: escribe tú la dirección o abre la app. Y si tienes cuenta de Google, su ayuda explica cómo evitar la suplantación de identidad con la Alerta de Protección de Contraseña.
Qué obligaciones tiene la empresa que pierde tus datos
La empresa que ha perdido tus datos también tiene deberes. Según la AEPD, el artículo 34 del RGPD obliga a quien trata datos personales a comunicar a las personas afectadas las brechas que puedan suponer un riesgo alto para sus derechos y libertades. La empresa tiene que valorar ese riesgo y, cuando sea alto, comunicar la brecha a los afectados y notificarla a la autoridad de control competente conforme al artículo 33 del RGPD.
Esa comunicación no puede ser un aviso cualquiera. La agencia exige un lenguaje claro y sencillo y un contenido mínimo: los datos de contacto del delegado de protección de datos o de un punto donde obtener más información, una descripción del incidente y de cuándo se produjo, sus posibles consecuencias, qué datos están afectados, qué medidas se han tomado para controlar los daños y otra información útil para que puedas proteger tus datos.
Lo normal es que te llegue de forma directa, por teléfono, correo electrónico, SMS o correo postal. Solo cuando avisar uno a uno supone un esfuerzo desproporcionado puede hacerse con avisos públicos, y entonces el aviso tiene que ocupar un lugar destacado que no pase desapercibido. Una comunicación incompleta, difícil de encontrar o enviada a quien no toca no es efectiva y podría llegar a considerarse no realizada. Con ese contacto puedes pedir a la empresa más información sobre qué ha pasado con tus datos, y la web de la AEPD reúne el resto en su apartado «Conoce tus derechos».
Cuándo denunciar y a quién pedir ayuda
Si alguien ya ha usado tus datos, por ejemplo con cargos que no reconoces o haciéndose pasar por ti, ya no es solo una filtración: es un fraude. El INCIBE explica en su página sobre cómo denunciar que quien ha sido víctima de algún tipo de fraude o delito puede presentar una denuncia ante las Fuerzas y Cuerpos de Seguridad del Estado en cualquier comisaría, en sus portales web o por correo electrónico, y enumera a la Policía Nacional, la Guardia Civil, la Ertzaintza, los Mossos d’Esquadra y la Policía Foral.
Para las dudas está el 017, la línea gratuita de ayuda en ciberseguridad del INCIBE, que también atiende por WhatsApp en el 900 116 117 y por Telegram en @INCIBE017. Es un servicio gratuito, confidencial y personalizado, para ciudadanos, empresas y menores, todos los días de 8:00 a 23:00. Si no sabes por dónde empezar, para eso está; si ya lo tienes claro, empieza por las contraseñas y deja el resto para después.
Te puede interesar
Tech Planet participa en el programa de afiliados de Amazon. Si compras a través de estos enlaces, recibimos una pequeña comisión sin coste extra para ti, lo que nos ayuda a seguir creando contenido como este.
| Imagen | Producto | Características | Comprar |
|---|---|---|---|
 |
Yubico YubiKey 5C NFC | USB-C y NFC · FIDO2/WebAuthn, FIDO U2F, OTP, tarjeta inteligente y OpenPGP · sin pilas ni batería | Ver precio en Amazon |
 |
Yubico YubiKey 5 NFC, pack USB-A y USB-C | Dos llaves, una USB-A y otra USB-C · NFC · FIDO2/WebAuthn, U2F, OTP y tarjeta inteligente | Ver precio en Amazon |
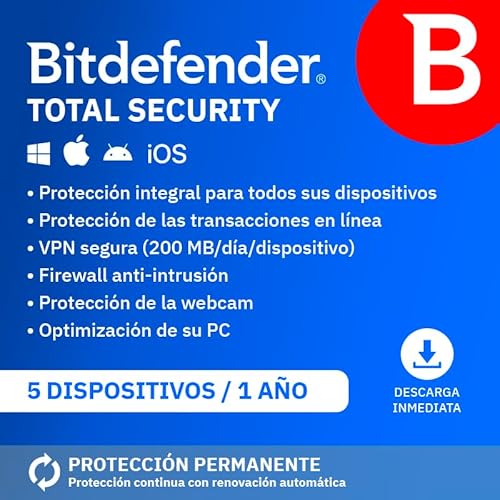 |
Bitdefender Total Security 2026, 5 dispositivos | Un año para cinco dispositivos · Windows, macOS, iOS y Android · código de activación por email | Ver precio en Amazon |
 |
Thetis Pro FIDO2 | FIDO 2.0 y NFC · doble conector USB-A y USB-C · cubierta metálica giratoria de 360° | Ver precio en Amazon |