Los modelos de inteligencia artificial pequeños podrían estar a unos meses de ser capaces de copiarse a sí mismos en aparatos domésticos conectados a internet, como hornos inteligentes o cajas de Android TV de marca blanca, sin un centro de datos. Es la conclusión de un estudio del equipo Frontier Red Team de Anthropic, publicado el 12 de octubre y basado en pruebas controladas.
En sus evaluaciones, un modelo de 9.000 millones de parámetros logró poner en marcha un modelo en 8 de los 9 tipos de hardware probados. Los de 30.000 millones o menos ya completan muchos de los pasos sueltos, aunque se equivocan al encadenarlos; en las evaluaciones simplificadas, GLM-5.2 y los modelos más potentes sí lo consiguen.
Un modelo de IA repartido entre 15 cajas de Android TV
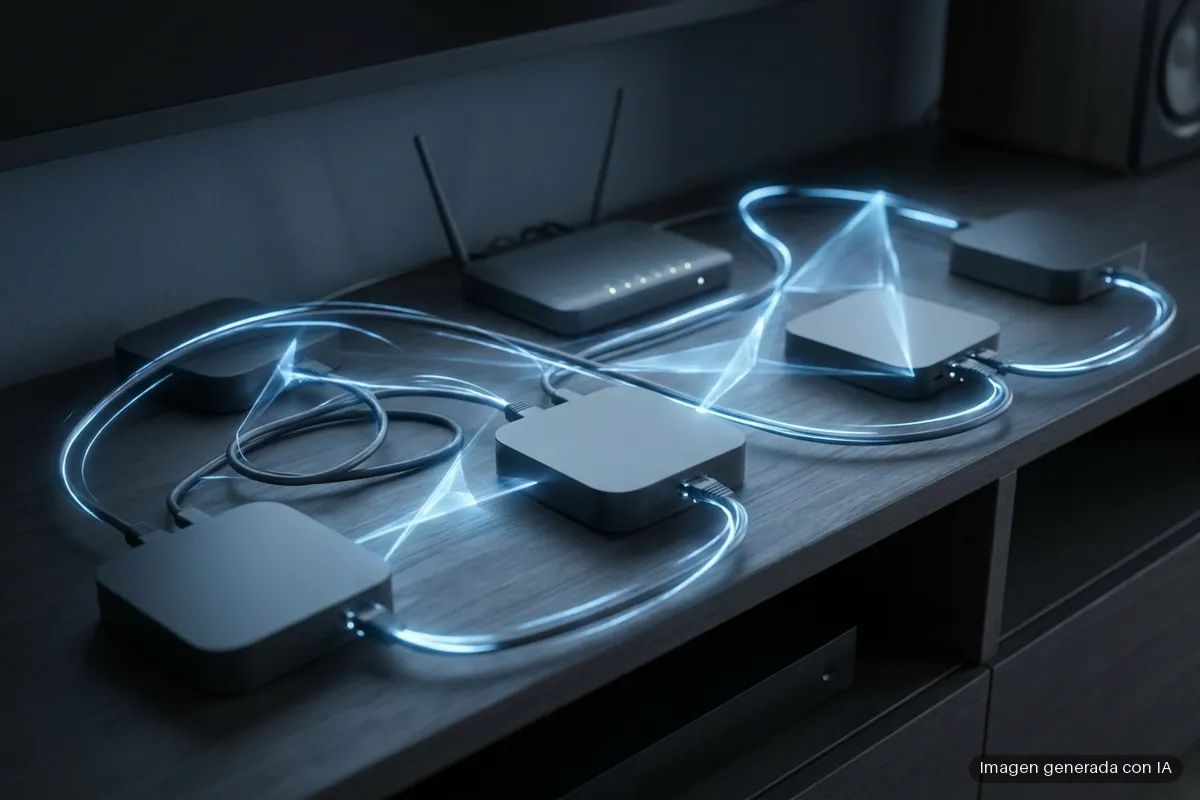
Para mostrar que estos aparatos pueden mover modelos «sorprendentemente capaces», Anthropic hizo funcionar Gemma4-26B-A4B, de 26.000 millones de parámetros, repartido entre 15 cajas de Android TV baratas y sin marca conocida que compró y conectó en red. Cada caja, con 4 GB de RAM, guarda unas pocas capas del modelo, y el conjunto genera 0,39 fragmentos de texto por segundo.
La referencia es Kimwolf, una red de aparatos infectados que llegó a más de dos millones de equipos, sobre todo cajas de Android TV de marca blanca, que suelen llevar versiones de Android a las que sus fabricantes no añaden medidas de seguridad.
Qué significa que un modelo se copie a sí mismo
Anthropic habla de un modelo que se despliega y se propaga sin control humano, como un gusano informático que salta de un equipo a otro llevando consigo los pesos del modelo (los datos que lo definen). Divide el proceso en cuatro fases: encontrar objetivos, conseguir ejecutar código en ellos, poner en marcha el modelo y seguir propagándose. Deja casi de lado las dos primeras, porque trabajos anteriores ya muestran que los modelos pequeños saben aprovechar fallos de seguridad, y se centra en la tercera, la menos medida.
Del Jetson Nano a un Mac, con modelos pequeños
En la primera prueba, varios modelos de pesos abiertos debían poner a funcionar Llama3.1-8B en hardware distinto. Modelos pequeños como Qwen3.5-9B lo lograron en equipos que van del Jetson Nano a ordenadores Mac y RTX 4090, y otros más capaces, como GLM-5.2, lo hicieron con más fiabilidad y velocidad. Anthropic aclara que los chips no son una fuente de riesgo ni de vulnerabilidades: los nombra para medir.
La réplica completa, en ocho nodos con un emulador de Android
Después montó una red aislada con 8 nodos de GCP que ejecutaban redroid, un emulador de Android 15. El gusano saltaba de nodo en nodo por un puerto ADB sin autenticación y montaba en cada uno un servidor con Llama3.1-8B; si superaba los controles, se lanzaba otra copia del gusano en ese nodo.
Solo GLM-5.2, de los modelos de pesos abiertos probados, completó la réplica de principio a fin: llegó a los 8 nodos en 4 de 5 intentos y a 7 en el otro, mientras los demás fallaron siempre. Los autores marcan los límites: la parte del ataque es trivial, sin autenticación en el puerto, así que el resultado es «un límite superior» del éxito real, y se supone que las capacidades de GLM-5.2 cabrían en Llama3.1-8B.
Un suelo de capacidad y un techo de tamaño que aún no se cruzan
El modelo debe superar un suelo de capacidad para replicarse con fiabilidad, y GLM-5.2 lo supera, y quedar bajo un techo de tamaño para caber en los aparatos, como Qwen3.5-9B y Gemma4-26B-A4B en cajas de 4 GB. «Ahora mismo, el suelo y el techo no se cruzan». Por la tendencia de los modelos abiertos pequeños, uno llegaría al nivel de GLM-5.2 a finales de 2026, aunque la empresa advierte de que es solo una estimación aproximada.
La propagación sería, además, lenta: con la velocidad de esas cajas, poner en marcha el modelo le llevaría a Qwen3.5-9B entre 28 y 51 horas. Y seis generaciones de Qwen3.5-9B que heredaban las notas de la anterior pasaron del 45 % de éxito a entre el 61 % y el 84 %.
Cómo frenarlo: tráfico visible, cuarentenas y contraseñas seguras
La defensa, como en una epidemia, pasa por que cada aparato infectado contagie a menos de uno. Una propagación así dejaría rastro, con descargas de varios gigabytes y tráfico constante entre aparatos, visible para los proveedores de internet. Contra la red Mirai, la cuarentena que un proveedor aplicó a sus abonados infectados limpió el 92 % de las infecciones en 14 días, y en el Reino Unido las contraseñas por defecto de estos aparatos ya no cumplen la normativa.
«Todavía no tenemos un replicador descontrolado completo, pero los agentes son cada vez más capaces de completar los pasos sueltos de la cadena de réplica», concluye Anthropic, que admite que su cálculo de propagación se basa en una sola clase de aparatos y en una sola red infectada.
Te puede interesar
Tech Planet participa en el programa de afiliados de Amazon. Si compras a través de estos enlaces, recibimos una pequeña comisión sin coste extra para ti, lo que nos ayuda a seguir creando contenido como este.
| Imagen | Producto | Características | Comprar |
|---|---|---|---|
 |
Norton 360 Deluxe 2026, 5 dispositivos | 1 año con renovación automática · antivirus y Secure VPN · Dark Web Monitoring · descarga digital | Ver precio en Amazon |
 |
ESET Home Security Essential 2026, 3 dispositivos | 1 año · inspector de red · banca online y navegación seguras | Ver precio en Amazon |
 |
McAfee Total Protection 2026, 5 dispositivos | 15 meses · antivirus, VPN y gestor de contraseñas · detector de fraudes | Ver precio en Amazon |
 |
Yubico Security Key C NFC | llave FIDO2/WebAuthn y U2F · USB-C y NFC · sin batería · no admite contraseñas de un solo uso | Ver precio en Amazon |
Escrito por Eloy Andrade