Imagen: Push Security
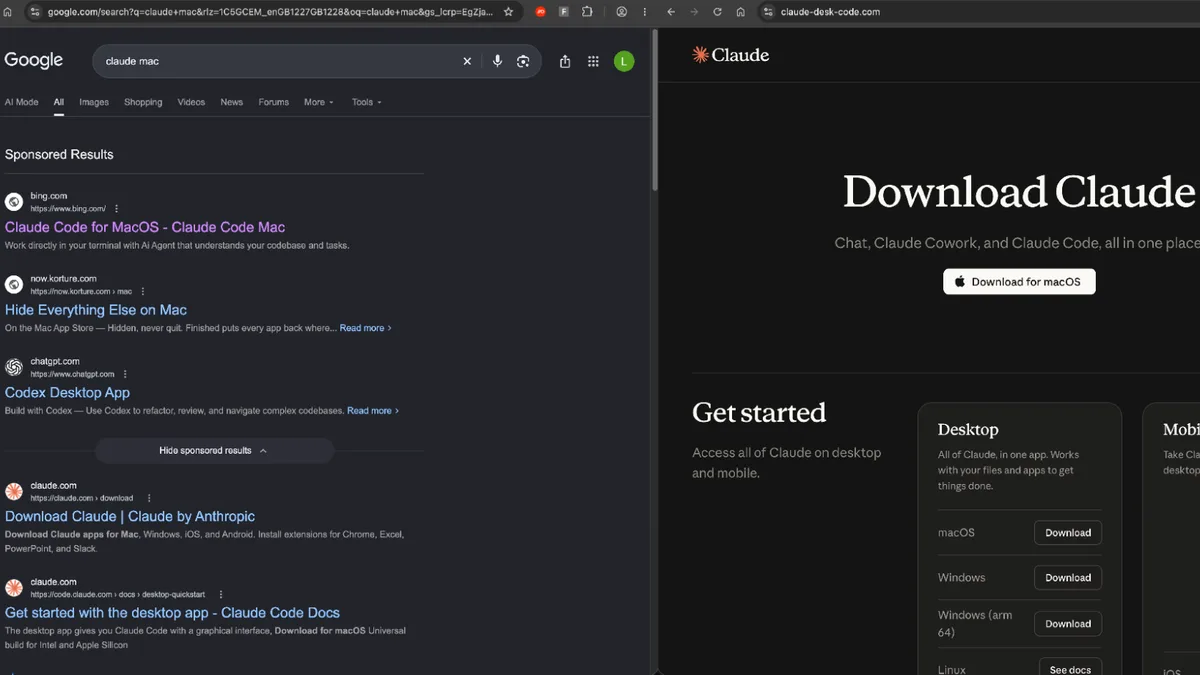
Buscar «claude mac» en Google podía acabar con un comando malicioso pegado en el Terminal del Mac. Push Security ha detectado un anuncio patrocinado que mostraba bing.com como dominio y que, tras pasar por un resultado de Bing y por una web comprometida, llevaba a una página falsa de descarga de Claude muy convincente. Lo cuenta Luke Jennings, vicepresidente de I+D de la empresa, en un análisis publicado el 9 de octubre.
La revisión de anuncios de Google aprobó un destino que era, sin más, otro buscador, y la carga maliciosa solo aparecía si se llegaba al final por ese camino exacto. La empresa ha bautizado la técnica, medio en broma, como «Adception».
Un anuncio de Google que apunta… a Bing
El resultado patrocinado para «claude mac» no enseñaba una web parecida a la de Claude ni nada que recordara a Anthropic, sino bing.com. Al pulsarlo, el navegador hacía cuatro peticiones:
| Paso | Dirección | Qué hace |
|---|---|---|
| 1 | google.com/aclk | Redirección de Google para los clics en anuncios |
| 2 | bing.com/ck/a | Redirección de los resultados de Bing, con JavaScript |
| 3 | Página «quiénes somos» de una tienda legítima | Web comprometida que manda al visitante del anuncio al señuelo |
| 4 | claude-desk-code[.]com | Página falsa de descarga de Claude |
Un resultado real de Bing, escondido dentro del anuncio
bing.com/ck/a es la redirección que Bing pone detrás de cada resultado de sus propias búsquedas para registrar los clics. Reenvía al visitante con una pequeña página en JavaScript y no con una redirección normal, así que el navegador llega al siguiente salto con bing.com como procedencia. El enlace de esta campaña lleva una marca de tiempo del 5 de octubre, probablemente el día en que Bing lo generó.
Apunta a una página real e indexada: la de «quiénes somos» de una tienda de homeopatía sudamericana legítima. El atacante tomó un resultado legítimo de Bing de una página que había comprometido y lo usó en el anuncio de Google. Push Security no había visto nunca esa redirección como destino de un anuncio de búsqueda.
Dos filtros para que solo llegue quien viene del anuncio
Hay dos capas de ocultación. La web comprometida exige en el servidor que el visitante llegue desde Bing y con ciertas cabeceras del navegador. La falsa de Claude hace otra comprobación con JavaScript y manda a una página de error a todo el que no venga de Google o de Bing: quien escribe la dirección a mano solo ve el error.
Entrar en la web comprometida desde Bing también sirve la página maliciosa. Para Push Security, seguramente no es algo buscado, pero demuestra que el objetivo principal son los usuarios del buscador de Google.
Una página calcada que enseña el comando bueno y copia otro
La página final es una copia cuidada de una página de descarga de Claude, con un botón «Download for macOS» y una instalación de una sola línea para el Terminal: el patrón que Push Security llama InstallFix.
La página muestra el comando real de Anthropic, curl -fsSL https://claude.ai/install.sh | bash, pero su botón de copiar mete en el portapapeles otro distinto. Al pegarlo, ese comando escribe en el Terminal «Downloading Claude» con la dirección de Claude y luego descifra una dirección oculta y ejecuta en zsh, el intérprete de órdenes del Mac, un guion descargado de otro dominio. Quien lee la página y después mira el Terminal ve las dos veces una dirección legítima de Claude. El análisis no detalla qué hace ese guion una vez dentro.
La empresa ha encontrado varios dominios ligados al mismo kit criminal, que llama AcSig, y todos usan el mismo comando para macOS y el mismo código de la ventana de instalación. Es un kit de ClickFix, los ataques en los que es la propia víctima quien pega el comando.
Cuatro de cada cinco ataques ClickFix llegan por los buscadores
Ni la publicidad maliciosa ni el abuso de redirecciones legítimas son nuevos, reconoce Push Security, pero este caso le parece especialmente descarado. Según sus datos, 4 de cada 5 ataques ClickFix que detecta llegan a sus víctimas por los buscadores, y casi siempre los atacantes ni siquiera disimulan el dominio: confían en una descripción creíble y en que el usuario no mire la dirección.
Si este esfuerzo extra ayuda al atacante a esquivar el radar de Google y a alargar la campaña, la empresa cree que es un paso barato que probablemente copiarán más atacantes.
Cómo no caer: la web oficial y nada de pegar comandos de una página
Push Security detectó el ataque en el entorno de un cliente. Las señales estaban a la vista: el anuncio no enseñaba la web de Claude, sino bing.com, y la descarga estaba en un dominio que no es de Anthropic. Lo prudente es bajar Claude solo de su web oficial y no pegar en el Terminal un comando copiado de cualquier otra página, porque lo que se ve en pantalla puede no ser lo que llega al portapapeles.
Te puede interesar
Tech Planet participa en el programa de afiliados de Amazon. Si compras a través de estos enlaces, recibimos una pequeña comisión sin coste extra para ti, lo que nos ayuda a seguir creando contenido como este.
| Imagen | Producto | Características | Comprar |
|---|---|---|---|
 |
Norton 360 Deluxe 2026, 5 dispositivos | 1 año con renovación automática · antivirus y Secure VPN · Dark Web Monitoring · descarga digital | Ver precio en Amazon |
 |
ESET Home Security Essential 2026, 3 dispositivos | 1 año · inspector de red · banca online y navegación seguras | Ver precio en Amazon |
 |
McAfee Total Protection 2026, 5 dispositivos | 15 meses · antivirus, VPN y gestor de contraseñas · detector de fraudes | Ver precio en Amazon |
 |
Yubico Security Key C NFC | llave FIDO2/WebAuthn y U2F · USB-C y NFC · sin batería · no admite contraseñas de un solo uso | Ver precio en Amazon |
Escrito por Eloy Andrade