Imagen: Eufy
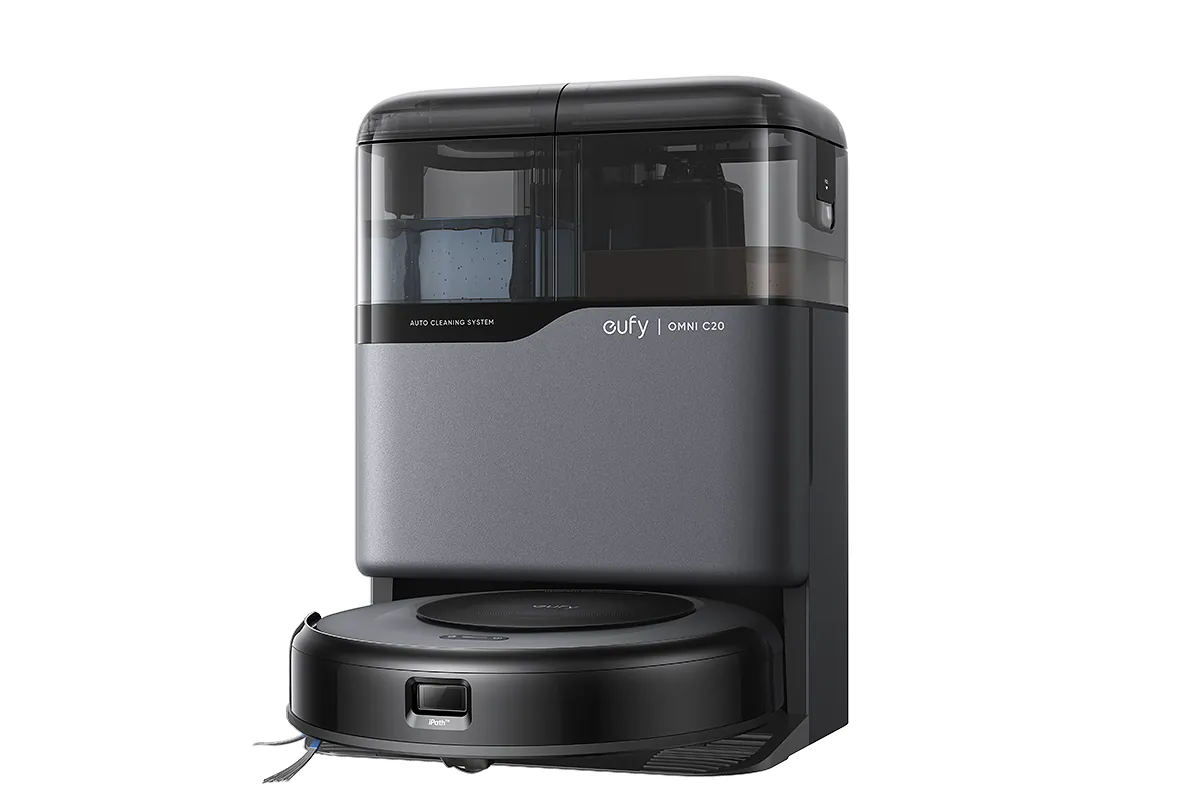
Un aviso de ciberseguridad recoge tres vulnerabilidades que afectan a los robots aspiradora Eufy Omni C20 y Omni X10 Pro. La Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA) es quien ha publicado el aviso, y las tres quedan corregidas en la misma actualización de firmware, la 1.6.4.
El aviso, con fecha del 24 de septiembre de 2026, identifica los fallos con los códigos CVE-2026-93289, CVE-2026-93290 y CVE-2026-93291. El primero afecta a los dos modelos, y los otros dos, solo al Omni C20, en todos los casos en versiones anteriores a la 1.6.4. Eufy recomienda a los usuarios actualizar a esa versión o a una posterior.
El resumen del aviso es claro sobre lo que está en juego: si se aprovechan con éxito, estas vulnerabilidades podrían permitir a un atacante ejecutar comandos a nivel de sistema o ejecutar código arbitrario en el robot. Según el documento, los fallos los comunicó a CISA Jared, de la empresa de seguridad Somerset Recon. El aviso encuadra los productos en el sector de las tecnologías de la información, señala que están desplegados en todo el mundo y que la sede de la compañía está en China.
Un fallo permite ejecutar comandos durante el emparejamiento del robot
El primero de los problemas, catalogado como CVE-2026-93289, es un caso de inyección de comandos. Según el organismo, un atacante sin autenticar podría ejecutar comandos del sistema durante el proceso de emparejamiento del robot. El aviso lo clasifica bajo la categoría CWE-78, que corresponde a la neutralización incorrecta de elementos de un comando del sistema operativo, y CISA le asigna una puntuación CVSS v3 de 7,5 sobre 10.
Credenciales fijas en el código y certificados sin validar en el Omni C20
El segundo fallo, CVE-2026-93290, afecta solo al Omni C20 y consiste en el uso de credenciales fijas o «hard-coded» en el software del dispositivo. El aviso explica que un atacante que vigile los archivos de registro (logs) del robot podría obtener esas credenciales y acceder después a información como los datos de mapeado. Se clasifica como CWE-798 y su puntuación CVSS v3 es de 5,5.
El tercer problema, CVE-2026-93291, también limitado al Omni C20, tiene que ver con la validación de certificados. Según el aviso, el dispositivo no valida correctamente los certificados, lo que permitiría a un atacante realizar un ataque de intermediario (man-in-the-middle) y, a través de él, ejecutar código arbitrario. El fallo se clasifica como CWE-295, correspondiente a una validación de certificado inadecuada, y es el más grave de los tres según CISA, con un 9,4 sobre 10 en CVSS v3.
El organismo precisa que, hasta la fecha del aviso, no tiene constancia de que ninguna de las tres vulnerabilidades esté siendo explotada.
Qué debe hacer quien tenga uno de estos robots en casa
Quien tenga un Eufy Omni C20 o un Omni X10 Pro debe actualizar a la versión 1.6.4 o posterior, como recomienda Eufy en el aviso.
Además de ese parche, el aviso incluye las prácticas recomendadas que CISA repite en sus avisos de este tipo. La primera es reducir al mínimo la exposición a la red de los dispositivos afectados y asegurarse de que no son accesibles desde internet. La segunda, situarlos detrás de un cortafuegos y aislados del resto de la red. Y cuando haga falta acceder a ellos en remoto, usar métodos más seguros como una VPN, con la advertencia del propio organismo de que una VPN también puede tener vulnerabilidades, debe estar actualizada a su última versión y solo es tan segura como los dispositivos que conecta.
CISA recuerda también que conviene analizar el impacto y el riesgo antes de aplicar cualquier medida defensiva, y pide que quien observe actividad sospechosa lo notifique para poder relacionarla con otros incidentes.
Te puede interesar
Tech Planet participa en el programa de afiliados de Amazon. Si compras a través de estos enlaces, recibimos una pequeña comisión sin coste extra para ti, lo que nos ayuda a seguir creando contenido como este.
| Imagen | Producto | Características | Comprar |
|---|---|---|---|
 |
Yubico YubiKey 5C NFC | USB-C y NFC · FIDO2/WebAuthn, FIDO U2F, OTP, tarjeta inteligente y OpenPGP · sin pilas ni batería | Ver precio en Amazon |
 |
Yubico YubiKey 5 NFC, pack USB-A y USB-C | Dos llaves, una USB-A y otra USB-C · NFC · FIDO2/WebAuthn, U2F, OTP y tarjeta inteligente | Ver precio en Amazon |
 |
Bitdefender Total Security 2026, 5 dispositivos | Un año para cinco dispositivos · Windows, macOS, iOS y Android · código de activación por email | Ver precio en Amazon |
 |
Thetis Pro FIDO2 | FIDO 2.0 y NFC · doble conector USB-A y USB-C · cubierta metálica giratoria de 360° | Ver precio en Amazon |
Escrito por Eloy Andrade