ESCRÍBENOS: contacto@techplanet.es

Tech Planet

  • HARDWARE
  • SOFTWARE
  • PERIFÉRICOS
  • FORMACIÓN
  • PRODUCTIVIDAD
  • NOTICIAS
  • PRESUPUESTOS PC
  • GUÍAS
  • RANKINGS
  • Inicio
  • Noticias
  • NextGen Healthcare publica el parche 4.7.2 tras hallarse fallos de SQL y XXE en Mirth Connect

NextGen Healthcare publica el parche 4.7.2 tras hallarse fallos de SQL y XXE en Mirth Connect

Armarios de servidor con cables de red azules y amarillos en una sala de centro de datos, junto a un monitor que muestra un diagrama. Imagen generada con IA.
viernes, 11 septiembre 2026 / Publicado en Noticias

NextGen Healthcare publica el parche 4.7.2 tras hallarse fallos de SQL y XXE en Mirth Connect

La Agencia de Ciberseguridad e Infraestructura de Estados Unidos (CISA) ha publicado un aviso, catalogado como ICSMA-26-253-01, sobre tres vulnerabilidades encontradas en Mirth Connect, el software de integración de sistemas sanitarios de NextGen Healthcare. Las tres afectan a todas las versiones de Mirth Connect hasta la 4.7.1 incluida, y NextGen recomienda actualizar a la versión 4.7.2 o posterior, disponible desde el portal de clientes de la compañía.


Un fallo de inyección SQL que expone credenciales guardadas

La primera vulnerabilidad, identificada como CVE-2026-82583, permite que un usuario ya autenticado ejecute código SQL arbitrario a través de la API del conector de base de datos. Según describe el propio aviso, esto puede derivar en la divulgación de credenciales almacenadas para sistemas conectados, en la escritura arbitraria de archivos y en una condición de denegación de servicio. El fallo está clasificado bajo la categoría CWE-89, correspondiente a la neutralización incorrecta de elementos especiales en comandos SQL.

Es importante notar el matiz: no se trata de un acceso anónimo, sino de un abuso de privilegios por parte de una cuenta que ya tiene acceso al sistema. Eso no reduce el riesgo en entornos con muchos usuarios o integraciones automatizadas, donde una sola cuenta comprometida puede convertirse en la puerta de entrada a las credenciales de otros sistemas conectados, con todo lo que eso implica en un entorno de historiales clínicos y datos de pacientes.


Dos vías distintas de inyección XXE en el procesamiento de XML

Las otras dos vulnerabilidades comparten mecanismo, aunque se activan en puntos distintos del software. CVE-2026-78224 aparece porque el paso de transformación XSLT construye una fábrica de transformadores (TransformerFactory) sin las opciones de seguridad adecuadas, lo que abre la puerta a ataques de inyección de entidades XML externas (XXE) capaces de exfiltrar datos o provocar una denegación de servicio.

CVE-2026-82578, por su parte, se produce cuando el procesamiento por lotes de XML está activado y se selecciona la opción XPath: en ese escenario, la entrada del lote pasa por una configuración XPath/JAXP por defecto que no restringe las entidades externas, con el mismo resultado de exfiltración de datos y denegación de servicio. Ambos fallos están clasificados bajo CWE-611, restricción incorrecta de referencias a entidades externas XML, la misma familia de problema aunque con puntos de entrada distintos dentro del flujo de procesamiento.


Qué hacer si tu organización usa Mirth Connect

Si tu equipo mantiene una instalación de Mirth Connect para integrar historiales clínicos, laboratorios u otros sistemas sanitarios, el primer paso es comprobar la versión instalada: cualquier despliegue con la 4.7.1 o anterior está expuesto a los tres fallos descritos. El fabricante ya tiene disponible la corrección en la versión 4.7.2, así que la actualización es la medida directa y la que recomienda NextGen antes que ninguna otra, descargable desde el portal de clientes habitual de la compañía.

Mientras se aplica el parche, la agencia insiste en las medidas de siempre para sistemas de control industrial y sanitarios: minimizar la exposición de estos sistemas a internet, situarlos detrás de cortafuegos y separados de las redes corporativas, y usar VPN cuando el acceso remoto sea imprescindible, recordando además que una VPN es tan segura como los dispositivos que conecta. La agencia añade que hay que hacer un análisis de impacto y de riesgo antes de aplicar cualquier medida defensiva, y que dispone de guías adicionales de defensa en profundidad en su web dedicada a sistemas de control industrial.


Sin explotación conocida por ahora, pero con parche ya disponible

El aviso indica de forma explícita que no se ha recibido información sobre explotación pública dirigida específicamente contra estas vulnerabilidades hasta la fecha de publicación. Eso no es garantía de nada: el aviso existe precisamente porque el riesgo es real, y la combinación de una inyección SQL autenticada con dos vías de XXE en el procesamiento de XML da a un atacante con acceso previo varias formas distintas de sacar información o de tirar el servicio.

Lo que sí cambia el cálculo es que la corrección ya está publicada: no hay que esperar a un parche futuro ni convivir con el problema mientras el fabricante trabaja en ello. Para cualquier organización que dependa de Mirth Connect para mover datos clínicos entre sistemas, el aviso deja claro qué hacer y con qué versión hacerlo, y ese es el tipo de vulnerabilidad que conviene cerrar antes de que deje de estar en la columna de «sin explotación conocida».


Te puede interesar

Tech Planet participa en el programa de afiliados de Amazon. Si compras a través de estos enlaces, recibimos una pequeña comisión sin coste extra para ti, lo que nos ayuda a seguir creando contenido como este.

Imagen Producto Características Comprar
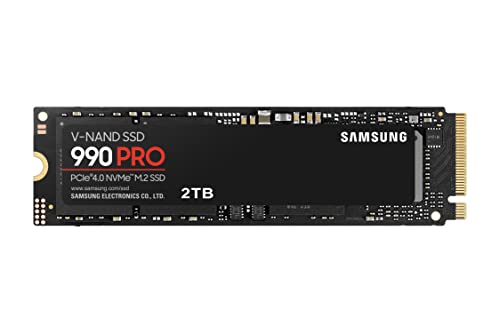
Samsung 990 Pro 2 TB Samsung 990 Pro 2 TB 2 TB · M.2 NVMe · disipador y protección térmica dinámica contra sobrecalentamiento Ver precio en Amazon
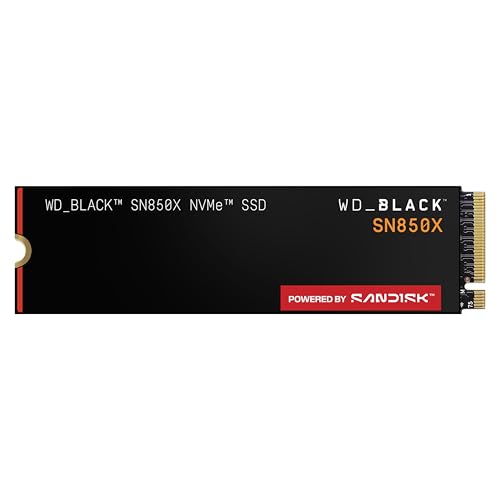
WD_BLACK SN850X 2 TB WD_BLACK SN850X 2 TB 2 TB · M.2 2280 PCIe Gen4 · hasta 7300 MB/s de lectura y 6600 MB/s de escritura Ver precio en Amazon
Crucial P310 2 TB Crucial P310 2 TB 2 TB · M.2 2280 PCIe Gen4 · hasta 7100 MB/s · compatible con portátil, sobremesa y consola Ver precio en Amazon
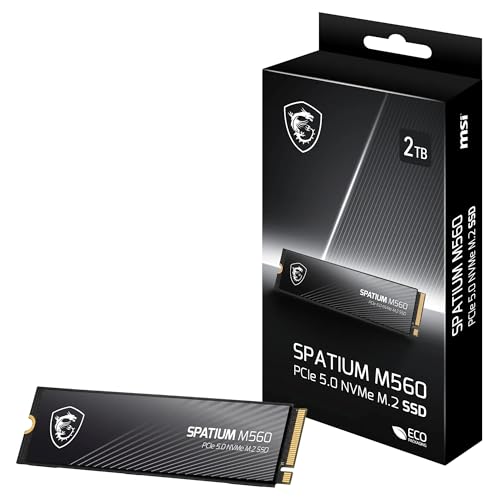
MSI Spatium M560 2 TB MSI Spatium M560 2 TB 2 TB · M.2 2280 PCIe 5.0 · hasta 10 300 MB/s de lectura y 8700 MB/s de escritura · 3D NAND Ver precio en Amazon


Escrito por Eloy Andrade

También podría interesarte

PC de sobremesa con torre y monitor sobre una mesa clara; en pantalla, ventanas translúcidas sobre ondas azules. Imagen generada con IA.
Windows 11 responde hasta un 20 % más rápido y guarda hasta 2 GB más en RAM en los PC de 8 GB
Escena de videojuego con una cascada entre paredes de roca y vegetación y una protagonista en primer plano, en una imagen de AMD de FSR 4
AMD llevará FSR 4 a sus APU, portátiles para jugar y consolas portátiles a finales de año
Ilustración de Cloudflare con una llave sobre una esfera de anillos naranjas y morados que representa el intercambio de claves
Cloudflare reduce los reintentos TLS del 52% al 3,7% y gana 150 ms

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

BUSCAR

POSTS RECIENTES

  • Circuito integrado con líneas de conexión en cyan y dorado sobre fondo negro, rodeado de flujos de datos y una red de nodos conectados. Imagen generada con IA.

    Los modelos de IA chinos responden más afines a Pekín si se les pregunta en chino

    Un estudio de Vals AI con cientos de preguntas ...
  • Prototipo de procesador RISC-V sostenido entre los dedos.

    Un ingeniero mete una CPU RISC-V en los pesos de un modelo de IA y ejecuta Doom

    El ingeniero Divyansh Agrawal ha presentado Qwe...
  • Dos módulos de memoria RAM con disipadores negros instalados en una placa base. Imagen generada con IA.

    Los 16 GB de RAM vuelven a ser lo más común en Steam: 41,42 % en octubre

    La encuesta de hardware de Steam de octubre de ...
  • Una hilera de cajones metálicos idénticos de color gris grafito, como los de un armario de discos, sobre un fondo azul petróleo; uno de ellos sobresale medio extraído con un disco duro genérico dentro y un piloto ámbar encendido, mientras los demás siguen cerrados con pilotos verdes. Imagen generada con IA.

    Niveles de RAID explicados: qué protege cada configuración

    Qué protegen RAID 0, 1, 5, 6 y 10, cuántos disc...
  • Una estantería de madera clara con una fila de libros de tapa dura forrados en tela lisa de tonos crema, gris y azul grisáceo, sin títulos, de los que asoman marcapáginas de cinta roja, amarilla, verde y azul, ante una pared de color terracota claro. Imagen generada con IA.

    Sistemas para organizar marcadores, historial y pestañas del navegador

    Cómo ordenar los marcadores por uso, agrupar pe...

ARCHIVO

  • noviembre 2026
  • octubre 2026
  • septiembre 2026
  • agosto 2026
  • julio 2026
  • junio 2026
  • mayo 2026
  • abril 2026
  • marzo 2026
  • febrero 2026
  • enero 2026
  • diciembre 2025
  • noviembre 2025
  • octubre 2025
  • septiembre 2025

CATEGORÍAS

  • Consolas
  • Formación
  • Gaming
  • Guías
  • Hardware
  • Noticias
  • Periféricos
  • Presupuestos PC
  • Productividad
  • Rankings
  • Redes
  • Seguridad
  • Sistemas operativos
  • Software
  • Tablets
  • Tecnología
  • Todas las noticias

Tech Planet es tu punto de encuentro para estar al día en informática y hardware. Publicamos comparativas, configuraciones de PC, consejos de software y guías prácticas para que saques el máximo partido a tus equipos. Con un estilo claro y accesible, acercamos la tecnología a usuarios de todos los niveles.

Únete a la newsletter de Tech Planet

Cada domingo enviamos un resumen con los mejores artículos de la semana.

¡No hacemos spam! Lee nuestra política de privacidad para obtener más información.

Revisa tu bandeja de entrada o la carpeta de spam para confirmar tu suscripción.

contacto@techplanet.es

CATEGORÍAS

  • HARDWARE
  • SOFTWARE
  • PERIFÉRICOS
  • FORMACIÓN
  • PRODUCTIVIDAD
  • NOTICIAS
  • PRESUPUESTOS PC
  • GUÍAS
  • RANKINGS

SOCIAL MEDIA

TEXTOS LEGALES

  • AVISO LEGAL
  • POLÍTICA DE PRIVACIDAD
  • POLÍTICA DE COOKIES

Powered by Trígono Comunicación | © 2026  Tech Planet | En calidad de Afiliado de Amazon, Tech Planet obtiene ingresos por las compras adscritas que cumplen los requisitos aplicables.

SUBIR
Gestionar consentimiento
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos. El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.
  • Administrar opciones
  • Gestionar los servicios
  • Gestionar {vendor_count} proveedores
  • Leer más sobre estos propósitos
Ver preferencias
  • {title}
  • {title}
  • {title}