Imagen: Xusheng Li / Vector 35
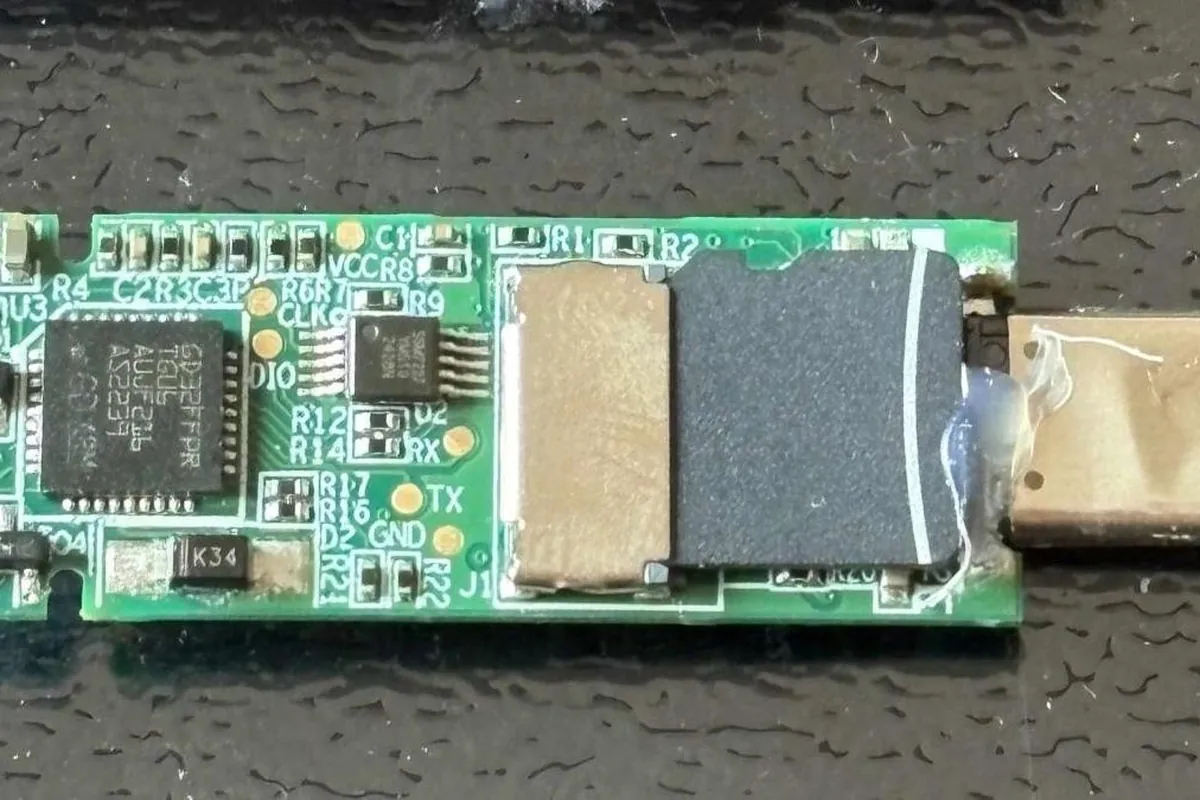
El investigador de seguridad Xusheng Li ha comprobado que la Lenovo ThinkPlus FU100, una memoria USB con lector de huella que se vendía como dispositivo cifrado con AES-256, era por dentro una tarjeta SD normal. El lector de huella solo habilitaba la conexión USB y nada de lo que había en la tarjeta estaba cifrado.
Lo recoge Tom’s Hardware a partir de la información de HackingPassion. Li lo resumió en una charla en una conferencia celebrada en marzo: la FU100 es «una simple tarjeta SD en una carcasa elegante». Una de sus conclusiones fue que «la “seguridad por hardware” puede ser puro marketing».
La huella de la FU100 solo abre la conexión y no protege los datos
La consecuencia es directa: a cualquiera con acceso físico a la unidad le resulta trivial llegar a los datos. La huella no intervenía en cómo se guardaba la información, porque no se guardaba cifrada. No es la primera vez que falla el cifrado propio de un fabricante de unidades, y no será la última.
El primer análisis de la FU100 tuvo como respuesta una solución provisional que consistía en cubrir la tarjeta con resina epoxi. Es decir, dificultar que alguien la saque físicamente, no cifrar lo que contiene.
Lenovo obliga a llamar a un servicio técnico en China para corregir cuatro modelos
Más tarde, Lenovo publicó una corrección para las memorias FU100, FU200 y TU800 y para el SSD TSD303. El procedimiento exige a los propietarios llamar a una línea de atención en China y, después, o bien enviar los dispositivos para que se los cambien, o bien recibir una actualización de firmware in situ.
La compañía aconseja hacer antes una copia de seguridad y recomienda encarecidamente borrar la unidad antes de mandarla, un trámite bastante incómodo. Lenovo calificó la gravedad del aviso como alta y uno de sus tres CVE afecta al software de configuración: un usuario local con sesión iniciada podría saltarse la autenticación del dispositivo y registrar una huella no fiable.
El SSD TSD303 sí cifraba, pero enviaba la contraseña correcta por USB en texto plano
La misma investigación encontró otro fallo distinto en el SSD externo TSD303. Aquí los datos sí estaban cifrados, pero la unidad devolvía la contraseña correcta por USB en texto plano para que el software la comparase, así que capturarla era sencillo.
La primera corrección llegó tres meses después del aviso inicial y usaba cifrado por bloques con una clave derivada de un valor parecido a una marca de tiempo. El problema es que el software de Lenovo podía derivar esa clave y que esa primera corrección es vulnerable si se desmonta el programa, de modo que no sirve para proteger los datos si roban el dispositivo. Una corrección posterior hace que la propia unidad compruebe la contraseña tecleada, sin que la correcta salga nunca de ella.
El kit de desarrollo de software (SDK) usado en esa unidad cubría otros nueve dispositivos de varios fabricantes, y la mayoría también podía revelar contraseñas a alguien con conocimientos. Además, dos de ellos dejaban los datos sin cifrar en una tarjeta microSD. La lista completa de fabricantes aparecía tapada en las diapositivas de Li.
Con Codex, Li rompió las protecciones de otros fabricantes en minutos
Li usó Codex, la herramienta de OpenAI centrada en programación, junto con la herramienta de ingeniería inversa de su empresa contra los sistemas de protección de otros fabricantes. La herramienta de Netac cayó en unos siete minutos: Codex encontró una clave fija integrada en el programa y la contraseña del usuario escrita en los registros de diagnóstico.
En el caso de la protección anticopia, la idea es que el destinatario vea los archivos pero no los copie. KakaSoft USB Copy Protection tiene una contraseña interna que construye el propio programa, y Codex la reconstruyó para descifrar un archivo de prueba sin la contraseña del usuario en unos 26 minutos. Copy Secure, de Nexcopy, aguantó unos 10 minutos, con la clave desbloqueada por un certificado integrado en la aplicación de visualización.
Aparte, YutianDun, de SecZure, tiene dos cuentas ocultas de «puerta trasera» con contraseñas simples, descubiertas con depuración retroactiva (time-travel debugging). Aun así, los comentarios de Li apuntan a que no se puede dar por hecha una intención maliciosa. Li no avisó a KakaSoft, Nexcopy ni SecZure, porque una unidad que ya está en manos de un atacante no se puede retirar ni actualizar con facilidad, y Netac no tenía parche a fecha de la charla de marzo.
Lo que importa en una memoria USB segura es dónde vive la clave
El mecanismo que se repite en todos estos casos es el mismo. Si la huella o la contraseña solo abren la conexión, o se comprueban en el software del ordenador, los datos no dependen de ese secreto: quien tenga la unidad en la mano puede leer la tarjeta o sacar la clave del programa. Por eso Li sostiene que «la validación en el lado del cliente nunca es segura» y que cada uno debe verificar por su cuenta lo que promete un fabricante.
Un ejemplo de cómo hacerlo bien es una memoria USB de código abierto que también usa una tarjeta microSD, pero que deriva la clave de la contraseña del usuario, así que leer la tarjeta por sí sola no le da nada a un atacante. El problema, por tanto, no es que haya una microSD dentro ni que haya un lector de huella: es que la protección no esté ligada al secreto del usuario.
Te puede interesar
Tech Planet participa en el programa de afiliados de Amazon. Si compras a través de estos enlaces, recibimos una pequeña comisión sin coste extra para ti, lo que nos ayuda a seguir creando contenido como este.
| Imagen | Producto | Características | Comprar |
|---|---|---|---|
 |
Samsung Portable SSD T9 2 TB | 2 TB · hasta 2.000 MB/s de lectura y escritura · USB 3.2 Gen 2×2 · resiste caídas de hasta 3 m | Ver precio en Amazon |
 |
WD Elements Ae 4 TB | 4 TB · USB 3.2 Gen 1 · con software de copia de seguridad | Ver precio en Amazon |
 |
SanDisk Extreme Pro USB-C 256 GB | 256 GB · hasta 1.000 MB/s de lectura · conector USB Type-C | Ver precio en Amazon |
 |
SanDisk Extreme PRO microSDXC 256 GB | 256 GB con adaptador SD · hasta 200 MB/s de lectura y 140 MB/s de escritura · categoría A2 | Ver precio en Amazon |
Escrito por Eloy Andrade