ESCRÍBENOS: contacto@techplanet.es

Tech Planet

  • HARDWARE
  • SOFTWARE
  • PERIFÉRICOS
  • FORMACIÓN
  • PRODUCTIVIDAD
  • NOTICIAS
  • PRESUPUESTOS PC
  • GUÍAS
  • RANKINGS
  • Inicio
  • Noticias
  • Un rootkit para Linux ataca F5 BIG-IP APM e inyecta una shell web en memoria

Un rootkit para Linux ataca F5 BIG-IP APM e inyecta una shell web en memoria

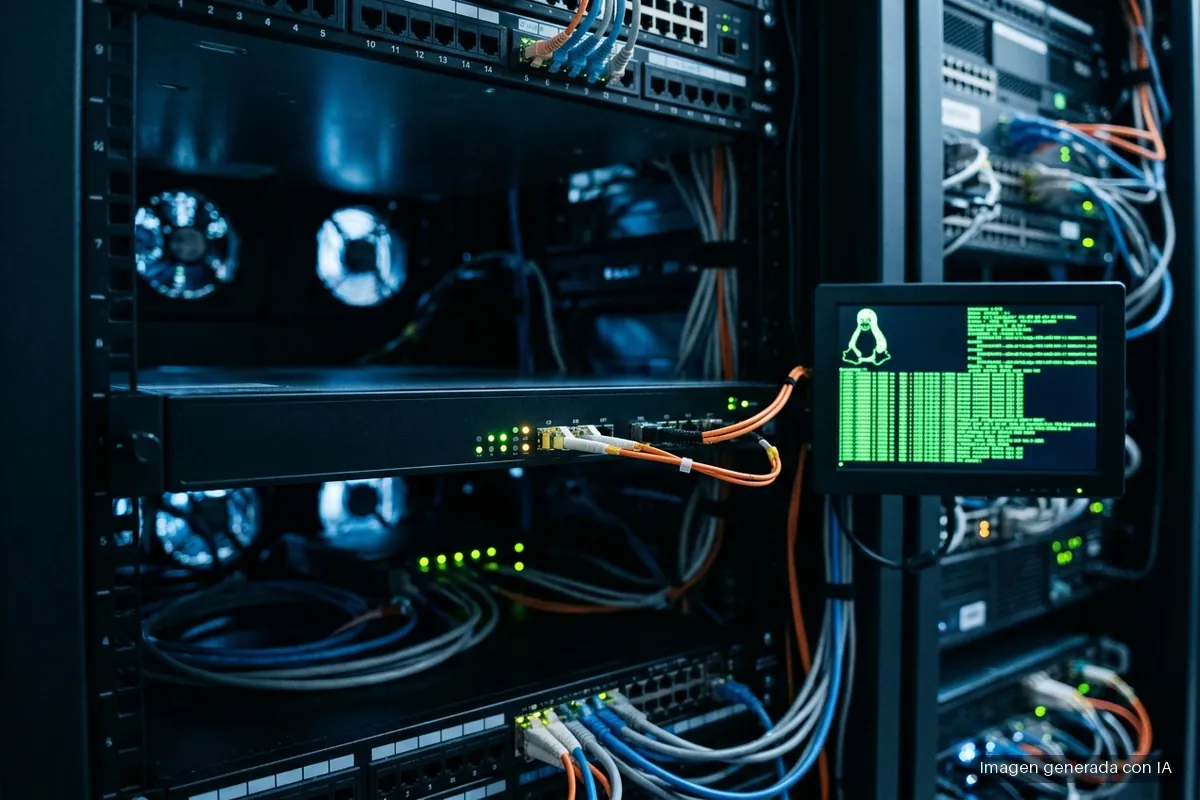
Bastidor de servidor con equipos de red, cables naranja y azules, indicadores LED verdes iluminados y monitor mostrando código. Imagen generada con IA.
jueves, 10 septiembre 2026 / Publicado en Noticias

Un rootkit para Linux ataca F5 BIG-IP APM e inyecta una shell web en memoria

Un rootkit para Linux dirigido a entornos F5 BIG-IP APM es capaz de interceptar la carga de archivos PHP e inyectar una shell web sin archivos directamente en memoria, evitando así escribir código malicioso en el disco. Según recoge BleepingComputer, investigadores de Sophos analizaron una muestra de este malware y detectaron señales de que se trata de una segunda fase de ataque.

Todo apunta a que el rootkit se desplegó después de explotar CVE-2025-53521, un fallo crítico de ejecución remota de código que F5 Networks reclasificó en marzo, cuando hasta entonces se consideraba un problema de denegación de servicio. Sophos señala que el malware permite una «ejecución de código bajo demanda en el servidor» típica de una webshell, pero lo consigue mediante «un abuso técnico más profundo, específico de Linux y de Apache», en palabras de la propia firma.


El mismo malware ya había sido detectado por otra firma de seguridad

Durante la investigación, Sophos descubrió que el mismo malware ya había sido analizado por ESET, que lo identifica con el nombre de ‘PoisonedRefresh’. En su análisis técnico, publicado esta misma semana, Sophos explica que el payload fue desplegado por un componente instalador o de propagación distinto, que había infectado el ejecutable de Apache /usr/sbin/httpd usado en los sistemas BIG-IP APM.

Ese instalador malicioso también modificó la configuración de SELinux y logró persistir a través de las imágenes de actualización del propio BIG-IP, según los investigadores. Sophos describe el mecanismo con detalle: «La muestra de segunda fase oculta las cadenas operativas clave con RC4, consigue ejecutarse antes de que se invoque la función main() de la aplicación anfitriona interceptando __libc_start_main, apunta al módulo PHP de Apache mediante un gancho en el cargador de módulos del Apache Portable Runtime (apr_dso_load), e inyecta una shell web de PHP en memoria».


La shell se esconde dentro de scripts legítimos y no deja rastro en disco

El rootkit arranca junto con Apache, y su implante de segunda fase intercepta las operaciones de carga de archivos PHP para modificarlas en memoria y ocultar una shell web dentro de scripts legítimos, como apm_css.php3, full_wt.php3 y webtop_popup_css.php3. Sophos apunta que esos scripts se eligieron porque están presentes en los entornos webtop de BIG-IP APM y es menos probable que disparen alertas de seguridad. Además, los archivos PHP del disco no se modifican en ningún momento, lo que reduce mucho la superficie que puede detectar un antivirus.

La shell web inyectada acepta peticiones con un formato especial, que Sophos describe como «mágico»: descifra su contenido, lo ejecuta mediante la función eval() de PHP y devuelve una respuesta HTTP 201 disfrazada de contenido CSS para pasar desapercibida en el tráfico normal del servidor.


El malware retrasa su propia activación para no llamar la atención

Sophos destaca también un mecanismo de protección que retrasa la creación de la puerta trasera local hasta que Apache lleva un rato en marcha. «Cuando el proceso de Apache empieza a hacer llamadas de tiempo rutinarias, el implante lanza y desvincula el hilo de trabajo encargado de crear la puerta trasera local mediante un socket UNIX», explica la firma. «Esta temporización minimiza el riesgo de desestabilizar el servicio y ayuda a que el implante se confunda con el comportamiento normal en tiempo de ejecución».

Ese socket de comunicación local está protegido con contraseña y puede lanzar una shell interactiva de Bash sin necesidad de abrir un puerto TCP a la escucha. No está expuesto directamente a internet, así que un atacante necesitaría otro punto de apoyo previo en el dispositivo para llegar hasta él; Sophos no ha identificado qué componente se usa para interactuar con ese socket.


Qué pueden hacer los administradores que operan estos dispositivos

Sophos ha compartido un conjunto de señales de actividad maliciosa asociadas a este malware: procesos worker de Apache leyendo /proc/self/maps, cambios en las protecciones de memoria de libphp, la creación del archivo /run/bigtlog.pipe o el lanzamiento de /bin/bash desde procesos que no deberían hacerlo. Los administradores que gestionan dispositivos F5 BIG-IP APM pueden usar estas señales como lista de comprobación concreta, sin necesidad de esperar a una firma de antivirus: la propia firma recomienda además investigar peticiones POST inusuales dirigidas a los endpoints .php3 mencionados y respuestas PHP que combinen un código HTTP 201 con un tipo de contenido text/css, la combinación exacta que usa la shell inyectada para camuflarse.

La urgencia de revisar estos sistemas no es teórica: la Fundación ShadowServer, que mantiene un rastreador de dispositivos F5 BIG-IP APM vulnerables a CVE-2025-53521, informó de que 795 puntos de acceso seguían expuestos en internet el día antes de la publicación del análisis de Sophos. Quien administre uno de estos equipos y no lo haya parcheado o revisado tiene, con estas señales, un punto de partida claro por dónde empezar a buscar.


Te puede interesar

Tech Planet participa en el programa de afiliados de Amazon. Si compras a través de estos enlaces, recibimos una pequeña comisión sin coste extra para ti, lo que nos ayuda a seguir creando contenido como este.

Imagen Producto Características Comprar
AMD Ryzen 7 9700X AMD Ryzen 7 9700X 8 núcleos y 16 hilos · Zen 5 · socket AM5 · 40 MB de caché · hasta 5,5 GHz · 65 W · sin ventilador Ver precio en Amazon
Caja del procesador AMD Ryzen 5 9600 AMD Ryzen 5 9600 6 núcleos · 3,8 GHz · socket AM5 · en caja, con disipador AMD Wraith Stealth Ver precio en Amazon
Intel Core Ultra 7 265K Intel Core Ultra 7 265K 20 núcleos (8 P-Cores y 12 E-Cores) · hasta 5,5 GHz · desbloqueado · PCIe 5.0 y 4.0 · DDR5 Ver precio en Amazon
Caja azul del procesador Intel Core i7 de 14.ª generación, con el rótulo Unlocked Intel Core i7-14700KF 20 núcleos (8 P-Cores y 12 E-Cores) · hasta 5,6 GHz · 14.ª generación · desbloqueado · PCIe 5.0 y 4.0 · DDR5 y DDR4 · 125 W · sin gráfica integrada Ver precio en Amazon


Escrito por Eloy Andrade

También podría interesarte

Cartel ilustrado The Goodtime State Vice City con un caimán con gafas, un coche morado, un sol con gafas, un flamenco y un manatí
GTA 6: Rockstar abre la reserva de una caja de coleccionista que no incluye el juego
Logotipo oficial de GitLab, la silueta de un tanuki en negro sobre fondo blanco
GitLab corrige el fallo CVE-2026-85706, que expone datos sin autenticación
Dos soldados con rifles futuristas contra un fondo nocturno azul con luna llena y luz verde, con los rótulos «Call of Duty: The Haunting».
Call of Duty: Black Ops 7 y Warzone estrenan la Temporada 06 el 17 de septiembre

Deja una respuesta Cancelar la respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

BUSCAR

POSTS RECIENTES

  • Circuito integrado con líneas de conexión en cyan y dorado sobre fondo negro, rodeado de flujos de datos y una red de nodos conectados. Imagen generada con IA.

    Los modelos de IA chinos responden más afines a Pekín si se les pregunta en chino

    Un estudio de Vals AI con cientos de preguntas ...
  • Prototipo de procesador RISC-V sostenido entre los dedos.

    Un ingeniero mete una CPU RISC-V en los pesos de un modelo de IA y ejecuta Doom

    El ingeniero Divyansh Agrawal ha presentado Qwe...
  • Dos módulos de memoria RAM con disipadores negros instalados en una placa base. Imagen generada con IA.

    Los 16 GB de RAM vuelven a ser lo más común en Steam: 41,42 % en octubre

    La encuesta de hardware de Steam de octubre de ...
  • Una hilera de cajones metálicos idénticos de color gris grafito, como los de un armario de discos, sobre un fondo azul petróleo; uno de ellos sobresale medio extraído con un disco duro genérico dentro y un piloto ámbar encendido, mientras los demás siguen cerrados con pilotos verdes. Imagen generada con IA.

    Niveles de RAID explicados: qué protege cada configuración

    Qué protegen RAID 0, 1, 5, 6 y 10, cuántos disc...
  • Una estantería de madera clara con una fila de libros de tapa dura forrados en tela lisa de tonos crema, gris y azul grisáceo, sin títulos, de los que asoman marcapáginas de cinta roja, amarilla, verde y azul, ante una pared de color terracota claro. Imagen generada con IA.

    Sistemas para organizar marcadores, historial y pestañas del navegador

    Cómo ordenar los marcadores por uso, agrupar pe...

ARCHIVO

  • noviembre 2026
  • octubre 2026
  • septiembre 2026
  • agosto 2026
  • julio 2026
  • junio 2026
  • mayo 2026
  • abril 2026
  • marzo 2026
  • febrero 2026
  • enero 2026
  • diciembre 2025
  • noviembre 2025
  • octubre 2025
  • septiembre 2025

CATEGORÍAS

  • Consolas
  • Formación
  • Gaming
  • Guías
  • Hardware
  • Noticias
  • Periféricos
  • Presupuestos PC
  • Productividad
  • Rankings
  • Redes
  • Seguridad
  • Sistemas operativos
  • Software
  • Tablets
  • Tecnología
  • Todas las noticias

Tech Planet es tu punto de encuentro para estar al día en informática y hardware. Publicamos comparativas, configuraciones de PC, consejos de software y guías prácticas para que saques el máximo partido a tus equipos. Con un estilo claro y accesible, acercamos la tecnología a usuarios de todos los niveles.

Únete a la newsletter de Tech Planet

Cada domingo enviamos un resumen con los mejores artículos de la semana.

¡No hacemos spam! Lee nuestra política de privacidad para obtener más información.

Revisa tu bandeja de entrada o la carpeta de spam para confirmar tu suscripción.

contacto@techplanet.es

CATEGORÍAS

  • HARDWARE
  • SOFTWARE
  • PERIFÉRICOS
  • FORMACIÓN
  • PRODUCTIVIDAD
  • NOTICIAS
  • PRESUPUESTOS PC
  • GUÍAS
  • RANKINGS

SOCIAL MEDIA

TEXTOS LEGALES

  • AVISO LEGAL
  • POLÍTICA DE PRIVACIDAD
  • POLÍTICA DE COOKIES

Powered by Trígono Comunicación | © 2026  Tech Planet | En calidad de Afiliado de Amazon, Tech Planet obtiene ingresos por las compras adscritas que cumplen los requisitos aplicables.

SUBIR
Gestionar consentimiento
Para ofrecer las mejores experiencias, utilizamos tecnologías como las cookies para almacenar y/o acceder a la información del dispositivo. El consentimiento de estas tecnologías nos permitirá procesar datos como el comportamiento de navegación o las identificaciones únicas en este sitio. No consentir o retirar el consentimiento, puede afectar negativamente a ciertas características y funciones.
Funcional Siempre activo
El almacenamiento o acceso técnico es estrictamente necesario para el propósito legítimo de permitir el uso de un servicio específico explícitamente solicitado por el abonado o usuario, o con el único propósito de llevar a cabo la transmisión de una comunicación a través de una red de comunicaciones electrónicas.
Preferencias
El almacenamiento o acceso técnico es necesario para la finalidad legítima de almacenar preferencias no solicitadas por el abonado o usuario.
Estadísticas
El almacenamiento o acceso técnico que es utilizado exclusivamente con fines estadísticos. El almacenamiento o acceso técnico que se utiliza exclusivamente con fines estadísticos anónimos. Sin un requerimiento, el cumplimiento voluntario por parte de tu proveedor de servicios de Internet, o los registros adicionales de un tercero, la información almacenada o recuperada sólo para este propósito no se puede utilizar para identificarte.
Marketing
El almacenamiento o acceso técnico es necesario para crear perfiles de usuario para enviar publicidad, o para rastrear al usuario en una web o en varias web con fines de marketing similares.
  • Administrar opciones
  • Gestionar los servicios
  • Gestionar {vendor_count} proveedores
  • Leer más sobre estos propósitos
Ver preferencias
  • {title}
  • {title}
  • {title}