Imagen: Forever Security
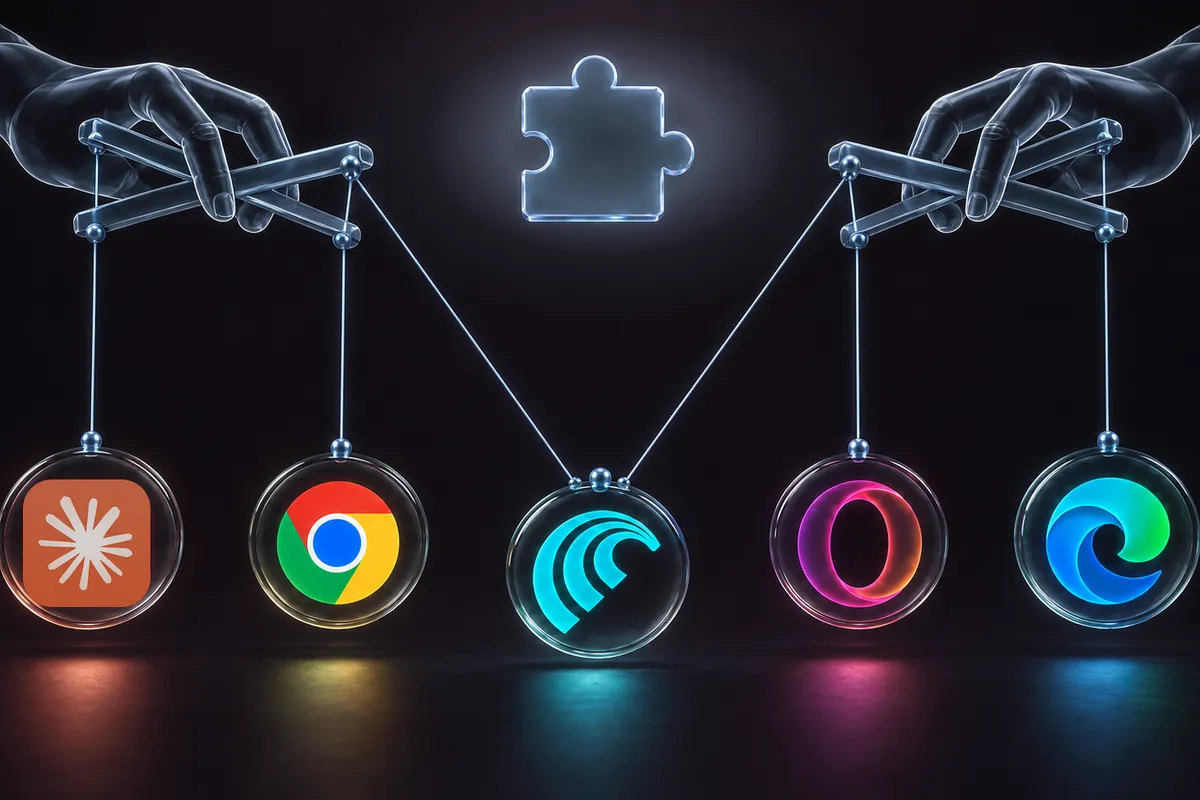
El investigador de seguridad Gal Weizman, de Forever Security, ha hecho pública una técnica de ataque bautizada BragJack capaz de secuestrar los asistentes de inteligencia artificial integrados en los navegadores usando una única extensión maliciosa. Según recoge BleepingComputer, la prueba de concepto se demostró contra cinco navegadores o asistentes basados en Chromium: Gemini Live de Google Chrome, Perplexity Comet, Microsoft Edge, Opera Neon y Claude in Chrome de Anthropic.
La investigación ha reportado más de 20.000 dólares en recompensas por errores repartidas entre los cinco fabricantes, con pagos de entre 600 y 7.000 dólares, y ha generado dos CVE. El ataque exige que la extensión maliciosa ya esté instalada en el navegador de la víctima, pero una vez ahí, el propio investigador muestra que el abuso puede ejecutarse sin ninguna interacción del usuario, dando a la extensión control sobre el agente de IA y sus privilegios existentes. Google y Microsoft ya han corregido los fallos que se les asignaron.
Cómo se abusa de componentes de confianza del navegador
Weizman describe estos sistemas con la metáfora de un «cerebro» y un «cuerpo»: el modelo de IA decide qué hacer, y un componente privilegiado del navegador ejecuta la acción, ya sea acceder a pestañas, leer contenido, tomar capturas de pantalla o interactuar con webs. El problema, según el investigador, es que las extensiones pueden manipular el tráfico y las páginas en las que esos componentes privilegiados confían. La misma extensión sirvió para los cinco objetivos, apoyándose en la funcionalidad declarativeNetRequest (DNR) de Chromium, que permite modificar cómo se gestionan las peticiones de red, incluyendo cabeceras de respuesta y redirecciones.
En el caso de Chrome, aunque las extensiones tenían bloqueado el acceso directo al componente privilegiado chrome://glic o la inyección de scripts en el sitio de Gemini, las reglas de DNR sí pudieron interceptar las peticiones de la app web de Gemini incrustada. Debilitando cabeceras de seguridad y redirigiendo un recurso JavaScript, Weizman logró ejecutar código dentro del contexto de Gemini y comunicarse directamente con el componente privilegiado de IA de Chrome. El acceso resultante podía leer ficheros locales, contenido web, tomar capturas de pantalla y potencialmente llegar a la cámara y el micrófono. Chrome asignó a este hallazgo el CVE-2026-0628 y pagó una recompensa de 7.000 dólares.
De leer datos a controlar el agente que actúa
Los ataques contra navegadores agénticos como Perplexity Comet y Opera Neon van más allá, porque sus agentes pueden actuar sobre las webs y no solo leerlas. En Comet, el investigador encontró que el agente integrado confiaba en varios dominios de Perplexity, incluido uno de pruebas que no tenía las mismas protecciones que el sitio principal perplexity.ai. Eliminando una redirección hacia ese dominio con DNR, cargó la página e inyectó un script capaz de hablar con el agente, con acceso al historial de navegación, capturas de pantalla, ficheros locales y la posibilidad de enviarle instrucciones. Weizman demostró forzar al agente a visitar Perplexity, resumir los correos de la víctima y enviar el resultado a otra dirección.
Microsoft Edge presentó un reto distinto: la compañía había dividido su agente en modos «Think» y «Do» para evitar que recibiera instrucciones y ejecutara acciones al mismo tiempo. Weizman halló una condición de carrera que desactiva brevemente esa restricción mientras se fuerza un prompt, y reactiva la capacidad de acción antes de que el agente compruebe su estado, un fallo al que Microsoft asignó el CVE-2026-55945. Se demostraron fallos similares contra Opera Neon y Claude in Chrome, aunque este último es en sí mismo una extensión y no un navegador.
Un patrón que ya se había visto en Claude for Chrome
El contraste lo aporta el autor de la información de BleepingComputer, Ax Sharma, con dos precedentes en la misma extensión. A principios de este año, en su trabajo en Manifold Security, Sharma reportó una debilidad relacionada en Claude for Chrome: la extensión ejecutaba sus flujos de IA con clics sintéticos sin verificar que procedieran de un usuario real, y el código señalado seguía siendo reproducible ocho versiones después. Aquello llegó tras ClaudeBleed, un fallo anterior en la misma extensión que LayerX destapó en abril, en el que Claude for Chrome confiaba en el origen claude.ai en lugar de comprobar qué script estaba realmente al mando.
Prompt Forcing, la técnica detrás del ataque
Weizman llama Prompt Forcing a la técnica empleada para tomar estos agentes. A diferencia de la inyección de prompt tradicional, donde el atacante intenta colar instrucciones maliciosas en un contenido que la IA ya está leyendo, Prompt Forcing entrega al agente un prompt completo con sus instrucciones de seguimiento, que el agente traduce en acciones legítimas del navegador usando sus propios privilegios. Esto complica la defensa en el propio equipo, argumenta el investigador, porque la acción final no la ejecuta código malicioso convencional: es software legítimo al que se le ha ordenado llevar a cabo el ataque.
BragJack apunta a un reto creciente a medida que navegadores y otras aplicaciones de escritorio incorporan agentes de IA más capaces. El investigador recomienda mantener los navegadores actualizados, eliminar las extensiones que no se reconozcan o ya no se usen, y tratar con cautela los permisos amplios de tipo «leer y cambiar todos tus datos en todos los sitios web». Además de su artículo, Weizman ha publicado un desglose técnico completo que cubre los cinco ataques.
Te puede interesar
Tech Planet participa en el programa de afiliados de Amazon. Si compras a través de estos enlaces, recibimos una pequeña comisión sin coste extra para ti, lo que nos ayuda a seguir creando contenido como este.
| Imagen | Producto | Características | Comprar |
|---|---|---|---|
 |
GL.iNet GL-MT3000 Beryl AX, router de viaje | Wi-Fi 6 de doble banda · WAN de 2,5 G · OpenVPN y WireGuard · OpenWrt · DNS sobre HTTPS y sobre TLS | Ver precio en Amazon |
 |
Beelink ME Mini, NAS de escritorio | Intel N95 (4 núcleos / 4 hilos) · 12 GB LPDDR5 · 6 ranuras M.2 NVMe de hasta 4 TB cada una · doble LAN de 2,5 Gbps | Ver precio en Amazon |
 |
Curso intensivo de Python, tercera edición | libro · tercera edición | Ver precio en Amazon |
 |
Raspberry Pi 5 | Broadcom BCM2712 · CPU Arm Cortex-A76 de 4 núcleos a 2,4 GHz · Wi-Fi de doble banda y Bluetooth 5.0 · Gigabit Ethernet con PoE+ (requiere HAT aparte) | Ver precio en Amazon |
Escrito por Eloy Andrade
[…] con Workers AI o a través de AI Gateway. De lo que se puede montar con esas piezas, contamos que Prompt Forcing secuestra agentes de IA integrados en el navegador, y del lado del escritorio, que Googlebook trae un terminal de Linux para […]